
Kişisel Verilerin Silinmesi, Yok Edilmesi veya Anonim Hale Getirilmesi Hakkında Yönetmelik
Kişisel Verileri Koruma Kurumu (KVKK)
Bu yönetmelik, işleme şartları ortadan kalktığında kişisel verilerin silinmesi, yok edilmesi veya anonim hale getirilmesine ilişkin usul ve esasları düzenler. Sicile kayıt yükümlüsü veri sorumluları bir saklama ve imha politikası hazırlar ve periyodik imhayı en çok altı ayda bir yapar.
Bu sayfada
Özet
Yönetmelik, kişisel verilerin işlenmesini gerektiren şartlar ortadan kalktığında bu verilerin silinmesi, yok edilmesi veya anonim hale getirilmesi usul ve esaslarını belirler. 28.10.2017 tarihli ve 30224 sayılı Resmî Gazete'de yayımlanmıştır. Kaydın ilişkili kaynakları 6698 sayılı Kanun'un 7. maddesi, ISO/IEC 27040 ve NIST SP 800-88'dir.
Saklama ve imha politikası, en azından amacı, kayıt ortamlarını, tanımları ve saklama ile imhayı gerektiren hukuki ve teknik sebepleri kapsamak zorundadır (6. maddenin birinci fıkrası). Bir politika oluşturmuş veri sorumluları, yükümlülük doğduktan sonraki ilk periyodik imha işleminde veriyi siler, yok eder veya anonim hale getirir (11. maddenin birinci fıkrası).
Periyodik imha aralığı politikada belirlenir ve hiçbir durumda altı ayı aşamaz (11. maddenin ikinci fıkrası). Bu üst sınır, silme işinin bir ürün veya hizmet içinde yapılandırılabilir bir zamanlanmış iş olarak tasarlanması gerektiğini gösterir. Ayrıca 'ilgili kullanıcı' tanımı, verilerin teknik olarak depolanması, korunması ve yedeklenmesinden sorumlu kişi veya birimi kapsam dışı bırakır (4. maddenin birinci fıkrasının (b) bendi).
Veri merkezi işletimi açısından bu yönetmelik, yedekler dahil tüm kopyalarda silme ve imhanın nasıl uygulanacağını ve ortamın hizmet dışı bırakılırken nasıl bertaraf edileceğini gündeme getirir. Bu kayıttaki bilgiler yönetmelik metninin özetidir; hukuki yorum için resmî metin esas alınmalıdır.
Öne çıkan noktalar
- Saklama ve imha politikası en azından amacı, kayıt ortamlarını, tanımları ve saklama ile imhanın hukuki ve teknik sebeplerini kapsar (Madde 6).
- Politika sahibi veri sorumluları, yükümlülük doğduktan sonraki ilk periyodik imhada veriyi siler, yok eder veya anonim hale getirir (Madde 11).
- Periyodik imha aralığı politikada belirlenir ve hiçbir durumda altı ayı aşamaz (Madde 11).
- 'İlgili kullanıcı' tanımı, verinin teknik depolanması, korunması ve yedeklenmesinden sorumlu kişi veya birimi kapsam dışı bırakır (Madde 4).
- Resmî Gazete 30224, 28.10.2017.
- İlişkili kaynaklar: 6698 sayılı Kanun Madde 7, ISO/IEC 27040, NIST SP 800-88.
- Sicile kayıt yükümlüsü veri sorumlularına uygulanır.
Tasarımda kullanımı
- Yedekler dahil, yapılandırılabilir aralıklı ve altı ayı aşmayan zamanlanmış silme veya anonimleştirme işleri uygulayın.
- Veri merkezi hizmet dışı bırakma kontrol listesine sertifikalı ortam imhasını ekleyin.
- Saklama ve imha politikasında amaç, kayıt ortamları ve saklama gerekçelerini ürün ayarlarıyla eşleştirin.
- İmha yöntemlerini seçerken ilişkili ortam sanitasyon kılavuzlarına (örneğin NIST SP 800-88) başvurun.
Aylık bülten · ücretsiz
Referans listeniz güncel kalsın
Ayda bir: yeni eklenen kaynaklar, Türkiye mevzuatındaki değişiklikler ve yaklaşan veri merkezi etkinlikleri.
SoSo CAD
Standart ön kontrollerini projenize taşıyın
SoSo CAD’de TS EN 50600 ve Tier için model tabanlı ön kontrolleri, eksik girdileri ve mühendis incelemesi gereken maddeleri görün.
Demo iste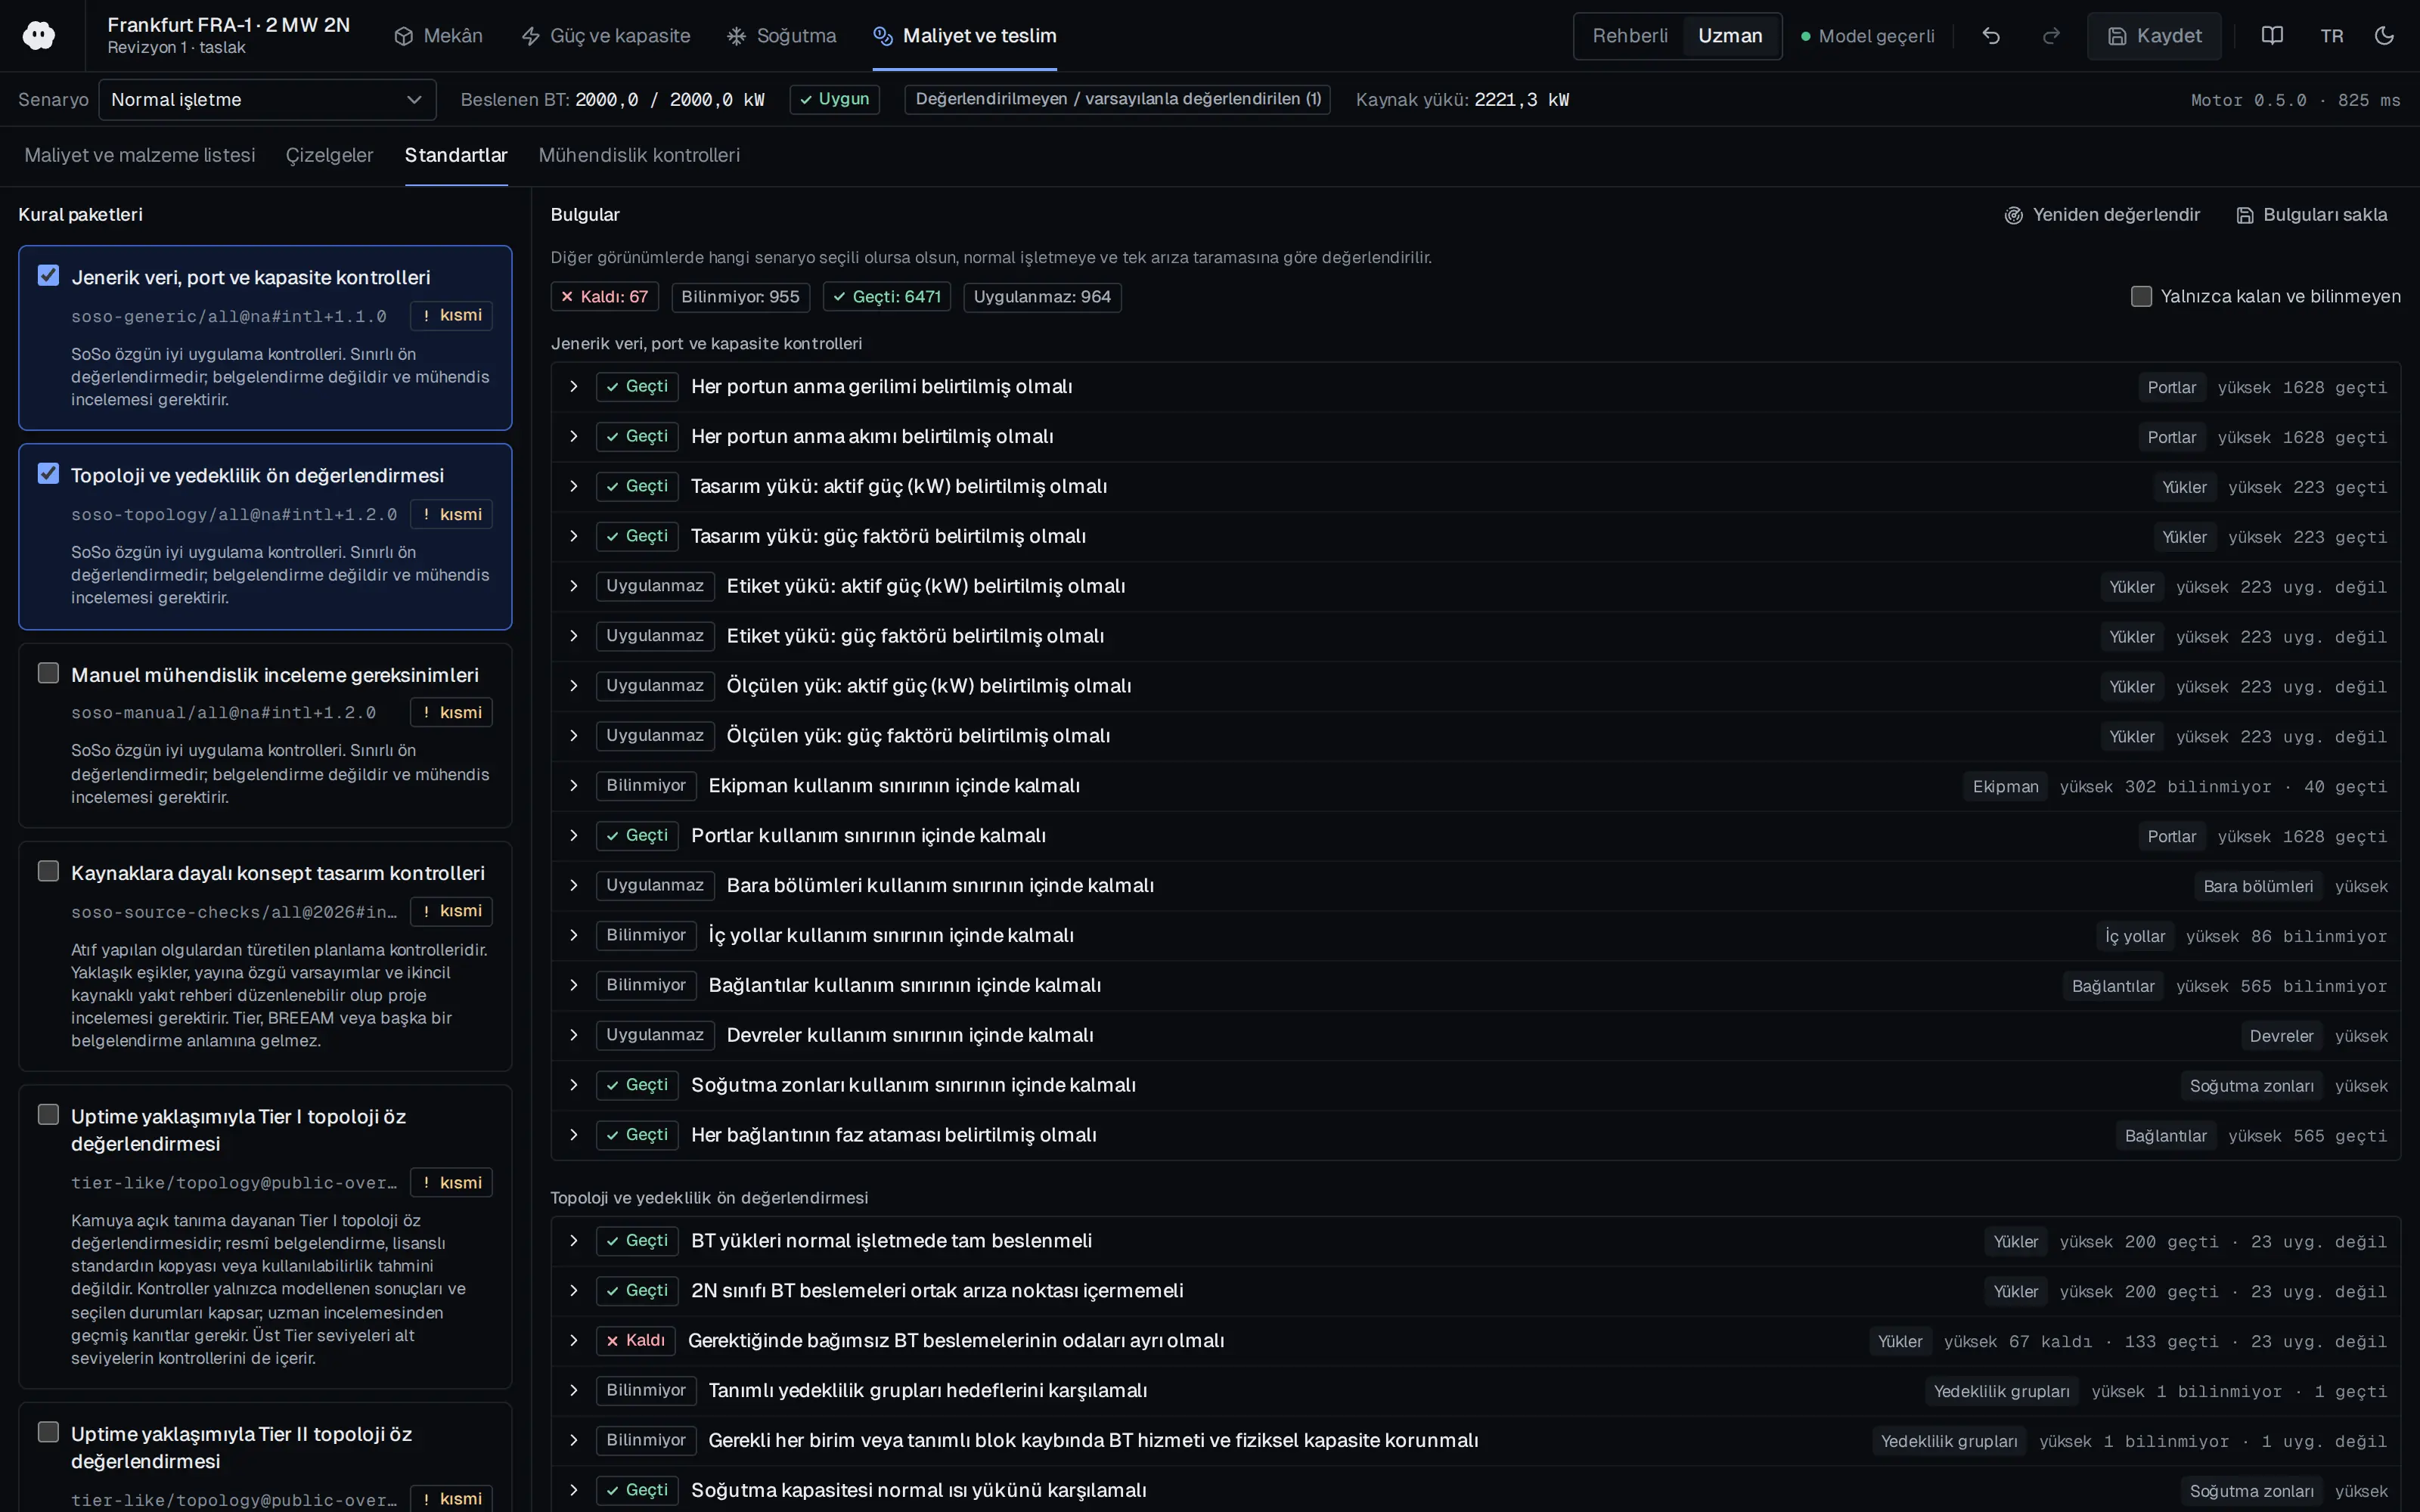
Kimler okumalı
Kişisel veri işleyen hizmet sağlayıcılar, veri merkezi işletmecileri, bilgi güvenliği ve uyum sorumluları ile ürün ekipleri.
İlgili standartlar
- 6698 sayılı Kanun Madde 7
- ISO/IEC 27040
- NIST SP 800-88
Yayın bilgileri
- Yazarlar
- Kişisel Verileri Koruma Kurumu (KVKK)
- Yayıncı
- Kişisel Verileri Koruma Kurumu (KVKK)
- Yıl
- 2017
- Belge numarası
- RG 30224 (28.10.2017)
- Belge dili
- Türkçe
- Kaynak türü
- Türkiye mevzuatı
- Erişim
- Ücretsiz okunur
- Lisans
- Yalnızca künye bilgisi — belge burada yeniden dağıtılmıyor; kullanım koşullarını özgün kaynaktan doğrulayın
Özgün lisans notu (İngilizce)
Official Turkish legislation published in the Resmî Gazete; FSEK (Law 5846) Art. 31 makes laws and regulations freely reproducible, but this library keeps it citation-only by policy. Text read from mevzuat.gov.tr (consolidated version as of 2026-11).
Künye
Kişisel Verileri Koruma Kurumu (KVKK) (2017). Kişisel Verilerin Silinmesi, Yok Edilmesi veya Anonim Hale Getirilmesi Hakkında Yönetmelik. Kişisel Verileri Koruma Kurumu (KVKK). RG 30224 (28.10.2017). https://www.mevzuat.gov.tr/mevzuat?MevzuatNo=24038&MevzuatTur=7&MevzuatTertip=5
Konuyla ilgili etkinlikler
Etkinlik takvimini inceleyinİçerik ve tüm hakları eser sahiplerine aittir. SoSo CAD yalnızca künye, kendi hazırladığı özet ve kaynağa bağlantı sunar; kaynakların içeriğinden sorumlu değildir.
İlgili kaynaklar
Konunun tüm kaynaklarıKişisel Verileri Koruma Kurumu (KVKK) 2025
Kişisel Veri Güvenliği Rehberi (Teknik ve İdari Tedbirler)
'Kişisel veri barındırılıyor' bayrağı işaretlendiğinde yerleşim kontrol listesinde kilitli sunucu odası, erişim kaydı, yangın ve sel koruması ile ayrılmış yedek depolama odası zorunlu kılın.
- Rehber Nisan 2025 tarihlidir ve KVKK Yayınları No: 72 olarak yayımlanmıştır.
National Institute of Standards and Technology 2024
NIST Siber Güvenlik Çerçevesi (CSF) 2.0
Tesisin BT, OT ve bina yönetim sistemleri için ayrı Organizasyonel Profiller oluşturun (örneğin elektrik ve soğutma SCADA/BMS kapsamı); her profilin kapsamını açıkça yazın.
- Çekirdek 22 kategori ve alt kategoriden oluşur; sonuçlar bir kontrol listesi değildir.
Türkiye Büyük Millet Meclisi 2016
6698 sayılı Kişisel Verilerin Korunması Kanunu
Ürün ve dağıtım: Türk müşterilerin Madde 9 kapsamındaki aktarımlardan kaçınması için TR bölgesinde veya şirket içi (on-prem) barındırma sunun.
- Kanun, 7499 sayılı Kanun'la 2024'te değişmiştir.
Kişisel Verileri Koruma Kurumu (KVKK) 2025
Kişisel Verilerin Yurt Dışına Aktarılması Rehberi
Yurt dışında bulunan bir destek mühendisinin Türkiye'deki müşterinin SoSo CAD örneğine veya DCIM sistemine yaptığı uzaktan oturumu aktarım olarak ele alın ve standart sözleşme kontrolünün arkasına koyun.
- Rehber Ocak 2025'te KVKK Yayınları No: 48 olarak yayımlandı.
Kişisel Verileri Koruma Kurumu (KVKK) 2024
Kişisel Verilerin Yurt Dışına Aktarılmasına İlişkin Usul ve Esaslar Hakkında Yönetmelik
SoSo CAD yurt dışı alt işleyiciler kullanıyorsa (bulut, e-posta, izleme gibi), her aktarım yolu için değiştirilmemiş bir KVKK standart sözleşmesi bulundurun.
- Amaç, 6698 sayılı Kanun'un 9. maddesinin uygulanma usul ve esaslarını belirlemektir (madde 1(1)).
Kişisel Verileri Koruma Kurumu (KVKK) 2017
Veri Sorumluları Sicili Hakkında Yönetmelik
Kendi sunucusunda SoSo CAD çalıştıran müşteriler için ürünün veri işleme yapılandırmasından VERBİS'e hazır bir envanter (amaçlar, veri kategorileri, alıcılar, yurt dışına aktarım, güvenlik tedbirleri) üretin.
- Tüzel kişilerde veri sorumlusu tüzel kişiliğin kendisidir (Madde 11).