
6698 sayılı Kişisel Verilerin Korunması Kanunu
Türkiye Büyük Millet Meclisi
Türkiye'nin kişisel veri koruma kanunu (2024'te 7499 sayılı Kanun'la yapılan değişikliklerle birlikte); veri sorumlularının güvenlik yükümlülüklerini, sicili ve yurt dışına aktarım rejimini düzenler.
Bu sayfada
Özet
6698 sayılı Kişisel Verilerin Korunması Kanunu, 7 Nisan 2016 tarihli ve 29677 sayılı Resmî Gazete'de yayımlanmıştır. Bu sayfa, 7499 sayılı Kanun'la 2024'te yapılan değişikliklerle birleştirilmiş metne dayanır. Kanun, veri sorumlularının ve veri işleyenlerin veri güvenliği yükümlülüklerini, kamuya açık Veri Sorumluları Sicili'ni ve yurt dışına aktarım için kademeli bir rejimi düzenler. Hem kişisel veri barındıran veri merkezleri hem de SoSo CAD'in kendi SaaS barındırması bu kanunun kapsamındadır. Kanun Türkiye'de veri merkezi hizmeti sunan ya da bu hizmeti kullanan her kuruluşun uyum çerçevesinin çekirdeğini oluşturur.
Yurt dışına aktarım Madde 9'da düzenlenmiştir. Bir işleme şartının bulunması ve ülke, sektör ya da kuruluş için yeterlilik kararının verilmiş olması hâlinde aktarım yapılabilir; yeterlilik kararı en az dört yılda bir değerlendirilir. Yeterlilik kararı yoksa uygun güvence gerekir: anlaşma niteliği taşımayan sözleşmeler, Kurul onaylı bağlayıcı şirket kuralları, Kurulca ilan edilen standart sözleşmeler veya Kurul onaylı yazılı taahhütler. Standart sözleşmeler imzadan sonra beş iş günü içinde Kuruma bildirilmelidir. Bu kademeli yapı, yurt dışına aktarımın varsayılan olarak yasak olmadığını ancak her aktarım türü için ayrı bir hukuki dayanak gerektiğini gösterir.
Veri güvenliği Madde 12'de ele alınır: veri sorumluları, hukuka aykırı işlemeyi ve erişimi önlemek ve verileri korumak için gerekli tüm teknik ve idari tedbirleri almak zorundadır; veri işleyenlerle birlikte müştereken sorumludurlar. Veri sorumluları, Kurul'un belirlediği ölçütlere göre muaf olmadıkça işlemeye başlamadan önce Veri Sorumluları Siciline kaydolur. Bu hükümler, veri merkezi tasarımında fiziksel güvenlik, erişim kaydı ve yedekleme gibi önlemlerin hukuki bir gerekçe taşıdığını gösterir; ayrıca işleyenle yapılan sözleşmelerde tedbirlerin belgelenmesi önem kazanır.
Madde 18 idari para cezalarını düzenler. Veri güvenliği yükümlülüklerinin yerine getirilmemesi için 15.000 ila 1.000.000 TL, standart sözleşmelerin bildirilmemesi için 50.000 ila 1.000.000 TL aralıkları Kanun metnindeki temel tutarlardır. Metin resmî mevzuattır; yürürlükteki tutarlar ve güncel hâl için mevzuat.gov.tr esas alınmalıdır. İlgili belgeler arasında Yurt Dışına Aktarım Yönetmeliği, Kişisel Veri Güvenliği Rehberi, GDPR ve ISO/IEC 27001 bulunur. Ceza üst sınırlarının yüksekliği, uyumun bir tasarım girdisi olarak erkenden ele alınmasını destekler.
Öne çıkan noktalar
- Yurt dışına aktarım: işleme şartı ve yeterlilik kararı gerekir; yeterlilik en az dört yılda bir değerlendirilir (Madde 9/1-2).
- Yeterlilik yoksa uygun güvenceler gerekir: anlaşma niteliği taşımayan sözleşmeler, Kurul onaylı bağlayıcı şirket kuralları, Kurulca ilan edilen standart sözleşmeler veya Kurul onaylı yazılı taahhütler (Madde 9/4).
- Standart sözleşmeler imzadan sonra beş iş günü içinde Kuruma bildirilmelidir (Madde 9/5).
- Veri sorumluları gerekli tüm teknik ve idari tedbirleri almalı, veri işleyenlerle müştereken sorumludur (Madde 12/1-2).
- Veri sorumluları, muaf olmadıkça işlemeden önce Veri Sorumluları Siciline kaydolur (Madde 16/1-2).
- İdari para cezaları: veri güvenliği ihlali 15.000-1.000.000 TL; standart sözleşme bildirilmemesi 50.000-1.000.000 TL (Madde 18/1-b,d).
- Kanun, 7499 sayılı Kanun'la 2024'te değişmiştir.
Tasarımda kullanımı
- Ürün ve dağıtım: Türk müşterilerin Madde 9 kapsamındaki aktarımlardan kaçınması için TR bölgesinde veya şirket içi (on-prem) barındırma sunun.
- İşleme ya da destek erişimi yurt dışındaysa, standart sözleşme bildirimi için bir görev takip edin.
- Veri merkezi tasarımında 'kişisel veri barındırılıyor' bayrağı ekleyin; bu bayrak fiziksel güvenlik ve erişim kaydı varsayılanlarını yükseltsin.
- Teknik ve idari tedbirleri (erişim kontrolü, kayıt tutma, yedekleme) işleyenlerle birlikte sözleşmelerde belgeleyin.
Aylık bülten · ücretsiz
Referans listeniz güncel kalsın
Ayda bir: yeni eklenen kaynaklar, Türkiye mevzuatındaki değişiklikler ve yaklaşan veri merkezi etkinlikleri.
SoSo CAD
Standart ön kontrollerini projenize taşıyın
SoSo CAD’de TS EN 50600 ve Tier için model tabanlı ön kontrolleri, eksik girdileri ve mühendis incelemesi gereken maddeleri görün.
Demo iste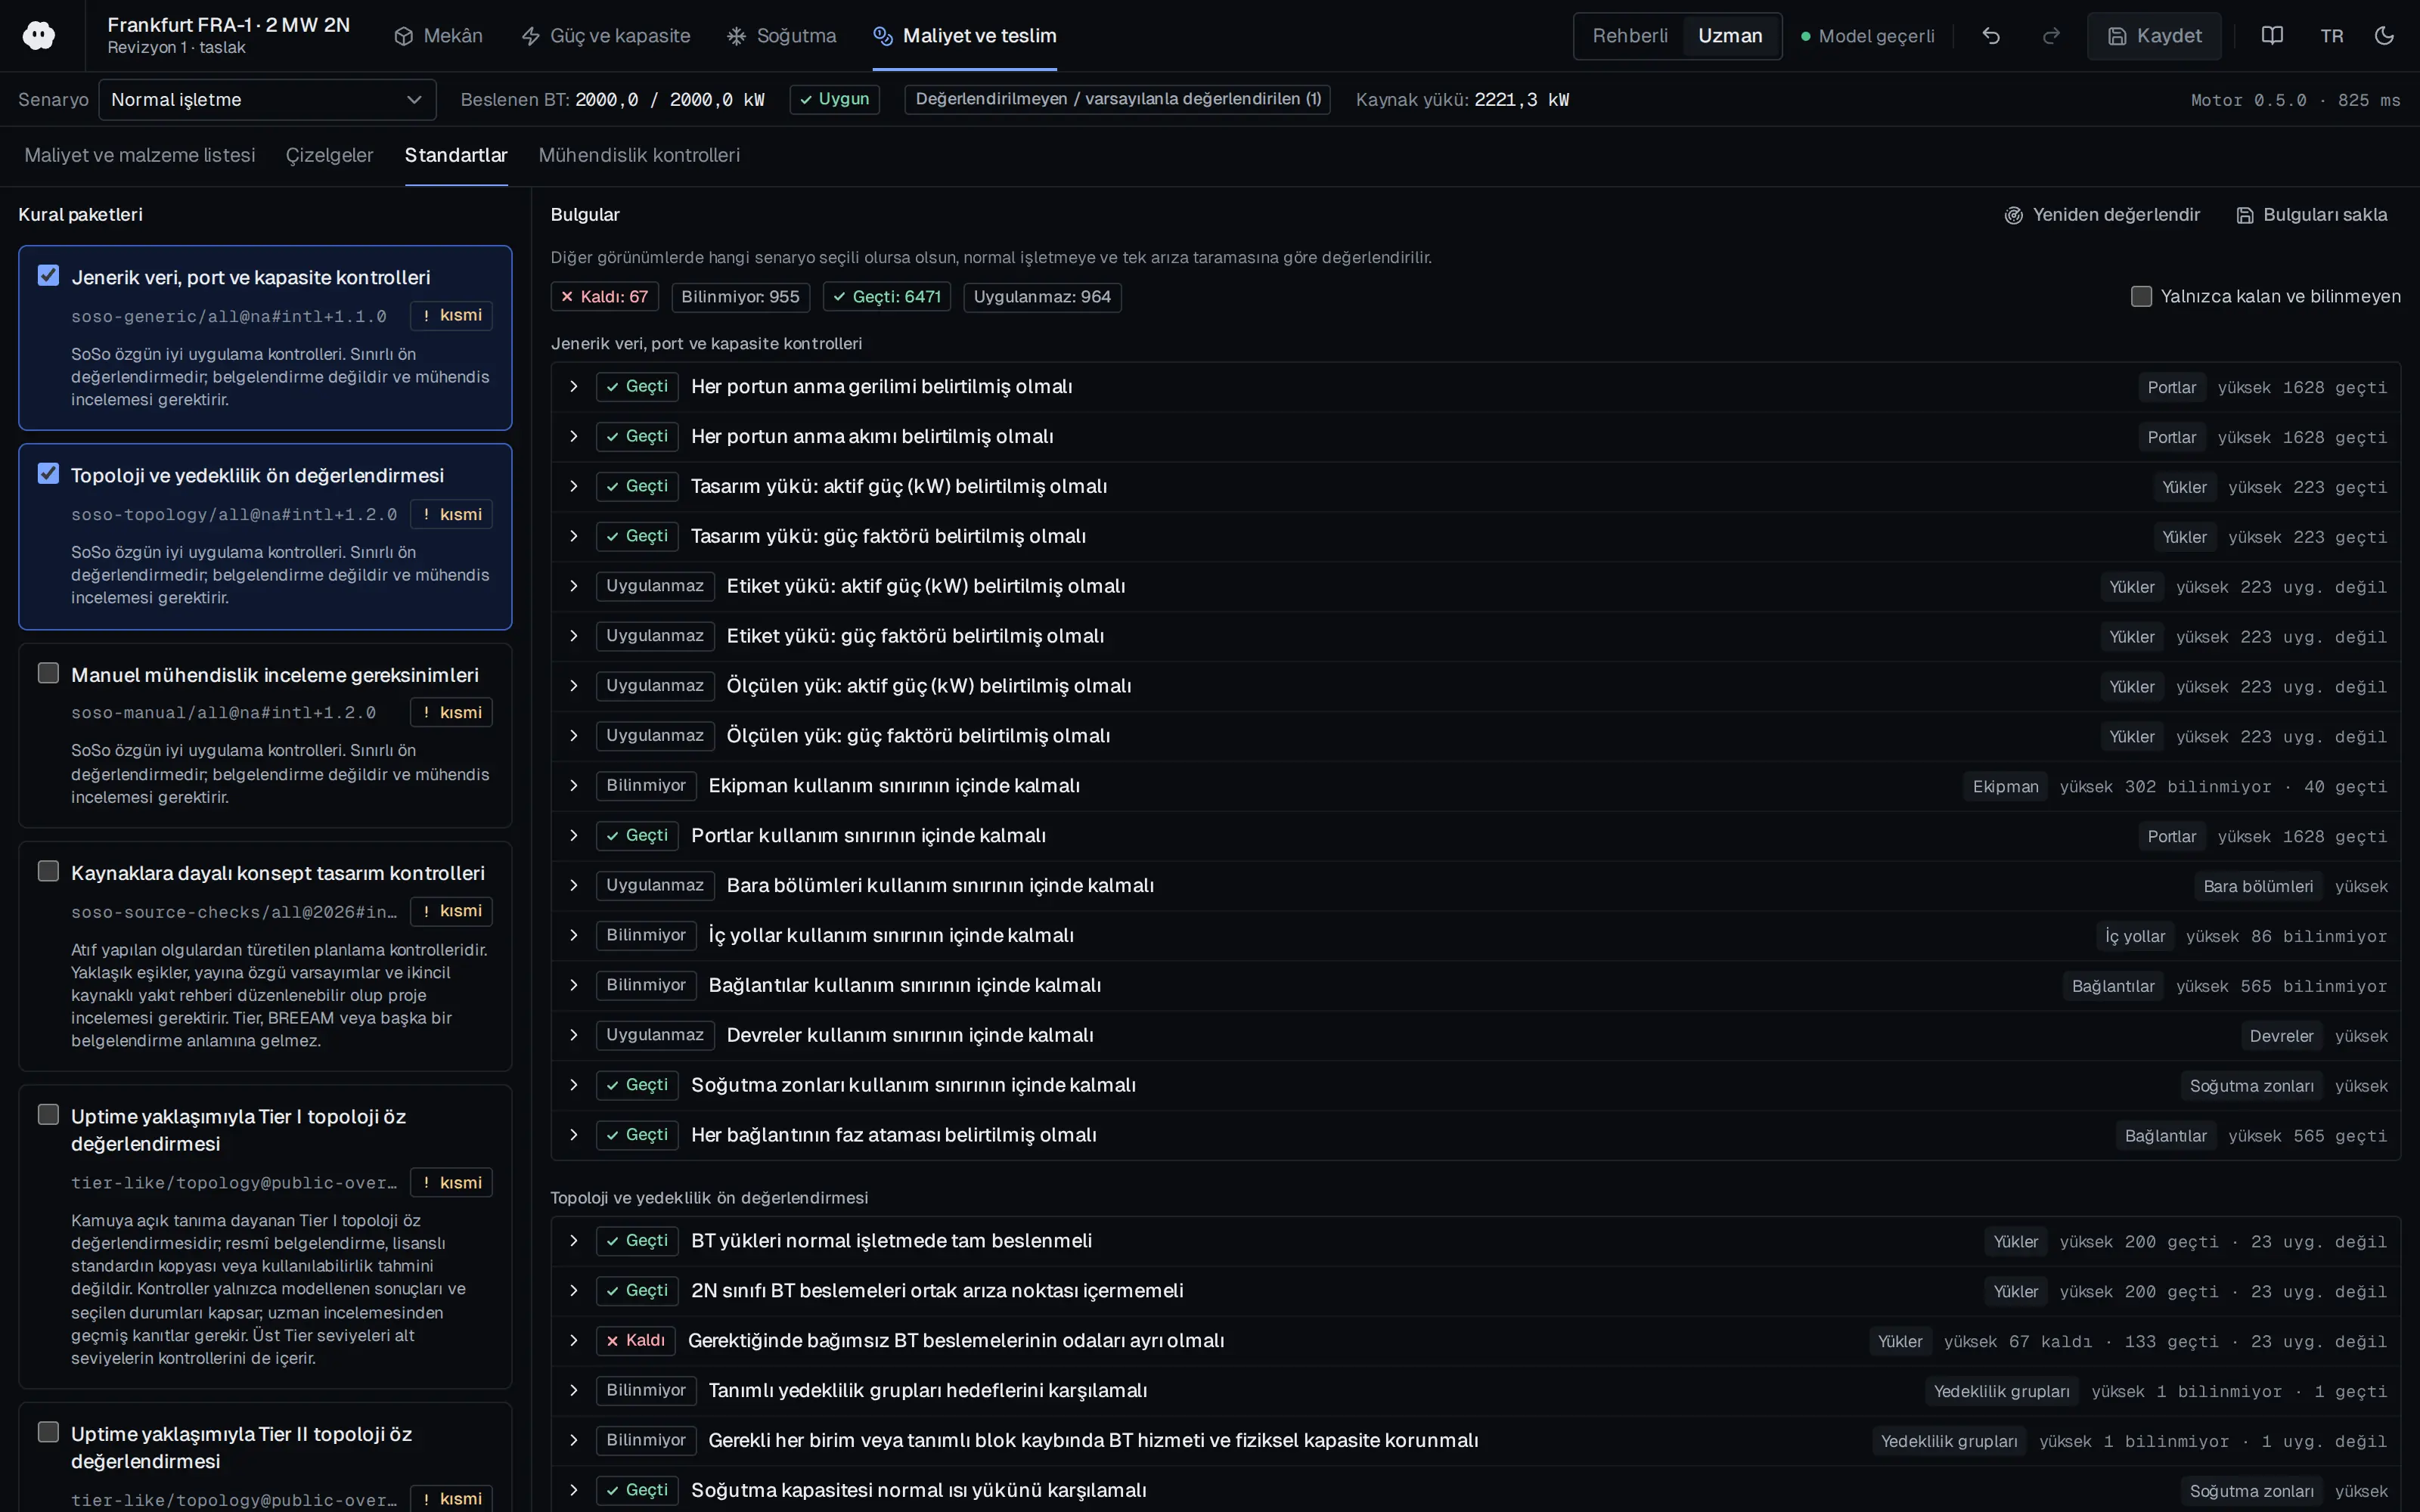
Kimler okumalı
Kişisel veri barındıran veri merkezi sahipleri, SaaS sağlayıcıları, hukuk ve uyum ekipleri ile güvenlik tasarımcıları.
İlgili standartlar
- KVKK Yurt Dışına Aktarım Yönetmeliği
- Kişisel Veri Güvenliği Rehberi
- GDPR (EU) 2016/679
- ISO/IEC 27001
Yayın bilgileri
- Yazarlar
- Türkiye Büyük Millet Meclisi
- Yayıncı
- Türkiye Büyük Millet Meclisi
- Yıl
- 2016
- Belge numarası
- Kanun No. 6698 (RG 29677, 07.04.2016)
- Belge dili
- Türkçe
- Kaynak türü
- Türkiye mevzuatı
- Erişim
- Ücretsiz okunur
- Lisans
- Yalnızca künye bilgisi — belge burada yeniden dağıtılmıyor; kullanım koşullarını özgün kaynaktan doğrulayın
Özgün lisans notu (İngilizce)
Official Turkish legislation published in the Resmî Gazete; FSEK (Law 5846) Art. 31 makes laws and regulations freely reproducible, but this library keeps it citation-only by policy. Text read from mevzuat.gov.tr (consolidated version as of 2026-11).
Künye
Türkiye Büyük Millet Meclisi (2016). 6698 sayılı Kişisel Verilerin Korunması Kanunu. Türkiye Büyük Millet Meclisi. Kanun No. 6698 (RG 29677, 07.04.2016). https://www.mevzuat.gov.tr/mevzuat?MevzuatNo=6698&MevzuatTur=1&MevzuatTertip=5
Konuyla ilgili etkinlikler
Etkinlik takvimini inceleyinİçerik ve tüm hakları eser sahiplerine aittir. SoSo CAD yalnızca künye, kendi hazırladığı özet ve kaynağa bağlantı sunar; kaynakların içeriğinden sorumlu değildir.
İlgili kaynaklar
Konunun tüm kaynakları
National Institute of Standards and Technology 2024
NIST Siber Güvenlik Çerçevesi (CSF) 2.0
Tesisin BT, OT ve bina yönetim sistemleri için ayrı Organizasyonel Profiller oluşturun (örneğin elektrik ve soğutma SCADA/BMS kapsamı); her profilin kapsamını açıkça yazın.
- Çekirdek 22 kategori ve alt kategoriden oluşur; sonuçlar bir kontrol listesi değildir.
Kişisel Verileri Koruma Kurumu (KVKK) 2025
Kişisel Veri Güvenliği Rehberi (Teknik ve İdari Tedbirler)
'Kişisel veri barındırılıyor' bayrağı işaretlendiğinde yerleşim kontrol listesinde kilitli sunucu odası, erişim kaydı, yangın ve sel koruması ile ayrılmış yedek depolama odası zorunlu kılın.
- Rehber Nisan 2025 tarihlidir ve KVKK Yayınları No: 72 olarak yayımlanmıştır.
Kişisel Verileri Koruma Kurumu (KVKK) 2017
Kişisel Verilerin Silinmesi, Yok Edilmesi veya Anonim Hale Getirilmesi Hakkında Yönetmelik
Yedekler dahil, yapılandırılabilir aralıklı ve altı ayı aşmayan zamanlanmış silme veya anonimleştirme işleri uygulayın.
- Resmî Gazete 30224, 28.10.2017.
Türkiye Büyük Millet Meclisi 2025
7545 sayılı Siber Güvenlik Kanunu
Müşteri kamu kurumu veya kritik altyapı ise güvenlik sistemlerinin (erişim kontrolü, CCTV, ağ güvenliği cihazları) yetkilendirilmiş tedarikçilerden gelmesi gerektiğini işaretleyin.
- Başkanlık, yerinde inceleme dahil denetim yapabilir (madde 8).
Türkiye Büyük Millet Meclisi 2007
5627 sayılı Enerji Verimliliği Kanunu
İşletme/enerji modülünde enerji modelinden yıllık enerjiyi TEP cinsinden hesaplayın.
- İlgili düzenlemeler: ilgili yönetmelikler ve ISO 50001.
National Institute of Standards and Technology 2025
NIST SP 800-88 Rev. 2: Ortam Temizleme (Media Sanitization) Kılavuzu
Tesisin depolama ve sunucu yaşam döngüsü planına, ekipman işletmeye alındığı anda ortam temizleme politikasını ekleyin; ortamları sistemin gizlilik kategorisiyle etiketleyin.
- Kriptografik silme (CE): güvenlik gücü en az 128 bit, anahtar temizleme ISO/IEC 19790 sıfırlaması ile, ECB kipi izin verilmez.