
NIST Siber Güvenlik Çerçevesi (CSF) 2.0
Özgün başlık The NIST Cybersecurity Framework (CSF) 2.0 (NIST CSWP 29)
National Institute of Standards and Technology
NIST'in kurumların boyut, sektör ve olgunluğundan bağımsız olarak siber güvenlik risklerini anlamasını, değerlendirmesini, önceliklendirmesini ve iletmesini sağlayan çerçevesi. Çekirdek (Core), Profiller ve Katmanlar (Tiers) olmak üzere üç bileşenden oluşur.
ABD kamu malı — ABD kamu kurumu yayını; serbestçe kullanılabilir
Bu sayfada
Özet
26 Şubat 2024 tarihli CSWP 29, siber güvenlik sonuçlarının üst düzey bir sınıflandırmasını sunar; sonuçların nasıl elde edileceğini ise belirtmez. Bu amaçla çevrimiçi kaynaklara (Bilgilendirici Referanslar, Uygulama Örnekleri, Hızlı Başlangıç Kılavuzları, Topluluk Profilleri) bağlanır. Önceki sürüm 'Kritik Altyapı Siber Güvenliğinin İyileştirilmesi Çerçevesi' olarak anılıyordu; 2.0 sürümü yönetişimi ve tedarik zincirini öne çıkarır. Çerçeve BT, nesnelerin interneti (IoT) ve operasyonel teknolojinin (OT) yanı sıra bulut, mobil ve yapay zeka sistemlerine de uygulanır.
Çekirdek altı İşlev altında düzenlenir: GOVERN (Yönet), IDENTIFY (Belirle), PROTECT (Koru), DETECT (Tespit Et), RESPOND (Müdahale Et) ve RECOVER (Kurtar). Bu işlevler 22 kategoriye ve alt kategorilere ayrılır; örneğin GOVERN altında Organizasyonel Bağlam, Risk Yönetimi Stratejisi, Roller, Politika, Gözetim ve Siber Tedarik Zinciri Risk Yönetimi bulunur, PROTECT altında kimlik ve erişim kontrolü, veri güvenliği, platform güvenliği ve teknoloji altyapısı dayanıklılığı yer alır. Çekirdekteki sıra veya boyut, sonuçların uygulanma sırasını ya da önemini göstermez.
Organizasyonel Profiller, kurumun mevcut ve/veya hedef duruşunu çekirdek sonuçlarla tanımlar. Beş adım önerilir: profilin kapsamını belirlemek, gerekli bilgiyi toplamak, profili oluşturmak, mevcut ve hedef profil arasındaki boşlukları analiz edip eylem planı çıkarmak, planı uygulayıp profili güncellemek. Topluluk Profili, belirli bir sektör, teknoloji veya tehdit türü için paylaşılan bir temel olarak hedef profile girdi olabilir. Katmanlar ise risk yönetişim ve yönetim uygulamalarının sıkılığını Kısmi (1), Riske Dayalı (2), Tekrarlanabilir (3) ve Uyarlanabilir (4) olarak betimler.
Bölüm 5, çerçevenin yöneticiler, orta kademe yöneticiler ve uygulayıcılar arasındaki iki yönlü iletişimi nasıl desteklediğini ve kurumsal risk yönetimi (ERM) ile NIST RMF, gizlilik ve tedarik zinciri gibi diğer risk programlarıyla nasıl bütünleştirilebileceğini anlatır. Ekler çekirdeğin tamamını, Katmanların örnek bir açıklamasını ve terimler sözlüğünü içerir.
Öne çıkan noktalar
- Çerçeve boyut, sektör ve olgunluktan bağımsız tüm kurumlar için tasarlanmıştır; sonuçlar sektör, ülke ve teknolojiden bağımsızdır.
- Çekirdek altı işlevden oluşur: GOVERN, IDENTIFY, PROTECT, DETECT, RESPOND, RECOVER.
- GOVERN işlevi 2.0 sürümünde eklenmiştir ve diğer beş işlevin önceliklendirilmesine yön verir; siber tedarik zinciri risk yönetimi bu işlevin kategorisidir.
- Çekirdek 22 kategori ve alt kategoriden oluşur; sonuçlar bir kontrol listesi değildir.
- Çerçeve BT, IoT ve OT ile bulut, mobil ve yapay zeka sistemlerinin tümüne uygulanır.
- Organizasyonel Profil: mevcut ve/veya hedef duruş; boşluk analizi ve eylem planı ile iyileştirme döngüsü oluşturulur.
- Dört Katman: Kısmi (1), Riske Dayalı (2), Tekrarlanabilir (3), Uyarlanabilir (4); riskler veya zorunluluklar büyükse veya maliyet-fayda uygunsa üst katmana geçiş önerilir.
- Bilgilendirici Referanslar çekirdek sonuçları SP 800-53 gibi standartlara eşler; Uygulama Örnekleri eylem odaklı adımlar önerir.
- Çerçeve, mevcut sonuçları dış taraflara (iş ortakları, tedarikçiler) hedef olarak iletmek için de kullanılabilir.
Tasarımda kullanımı
- Tesisin BT, OT ve bina yönetim sistemleri için ayrı Organizasyonel Profiller oluşturun (örneğin elektrik ve soğutma SCADA/BMS kapsamı); her profilin kapsamını açıkça yazın.
- Mevcut ve hedef profil arasındaki boşlukları, tasarım gereksinimlerine (erişim kontrolü, ağ ayrımı, yedekli güç ve iletişim) dönüştürün.
- Tedarikçi ve entegratörlere hedef profili sözleşme gereksinimi olarak iletin (GV.SC kategorisi).
- Çerçevenin ayrıntılı kontrollerini SP 800-53 gibi başka bir yayına eşlemek için Bilgilendirici Referansları kullanın.
- Uygulama kararlarını yürütme düzeyinde raporlamak için Katmanları, güvenlik olgunluğu hedefi olarak belirleyin.
Aylık bülten · ücretsiz
Referans listeniz güncel kalsın
Ayda bir: yeni eklenen kaynaklar, Türkiye mevzuatındaki değişiklikler ve yaklaşan veri merkezi etkinlikleri.
SoSo CAD
Standart ön kontrollerini projenize taşıyın
SoSo CAD’de TS EN 50600 ve Tier için model tabanlı ön kontrolleri, eksik girdileri ve mühendis incelemesi gereken maddeleri görün.
Demo iste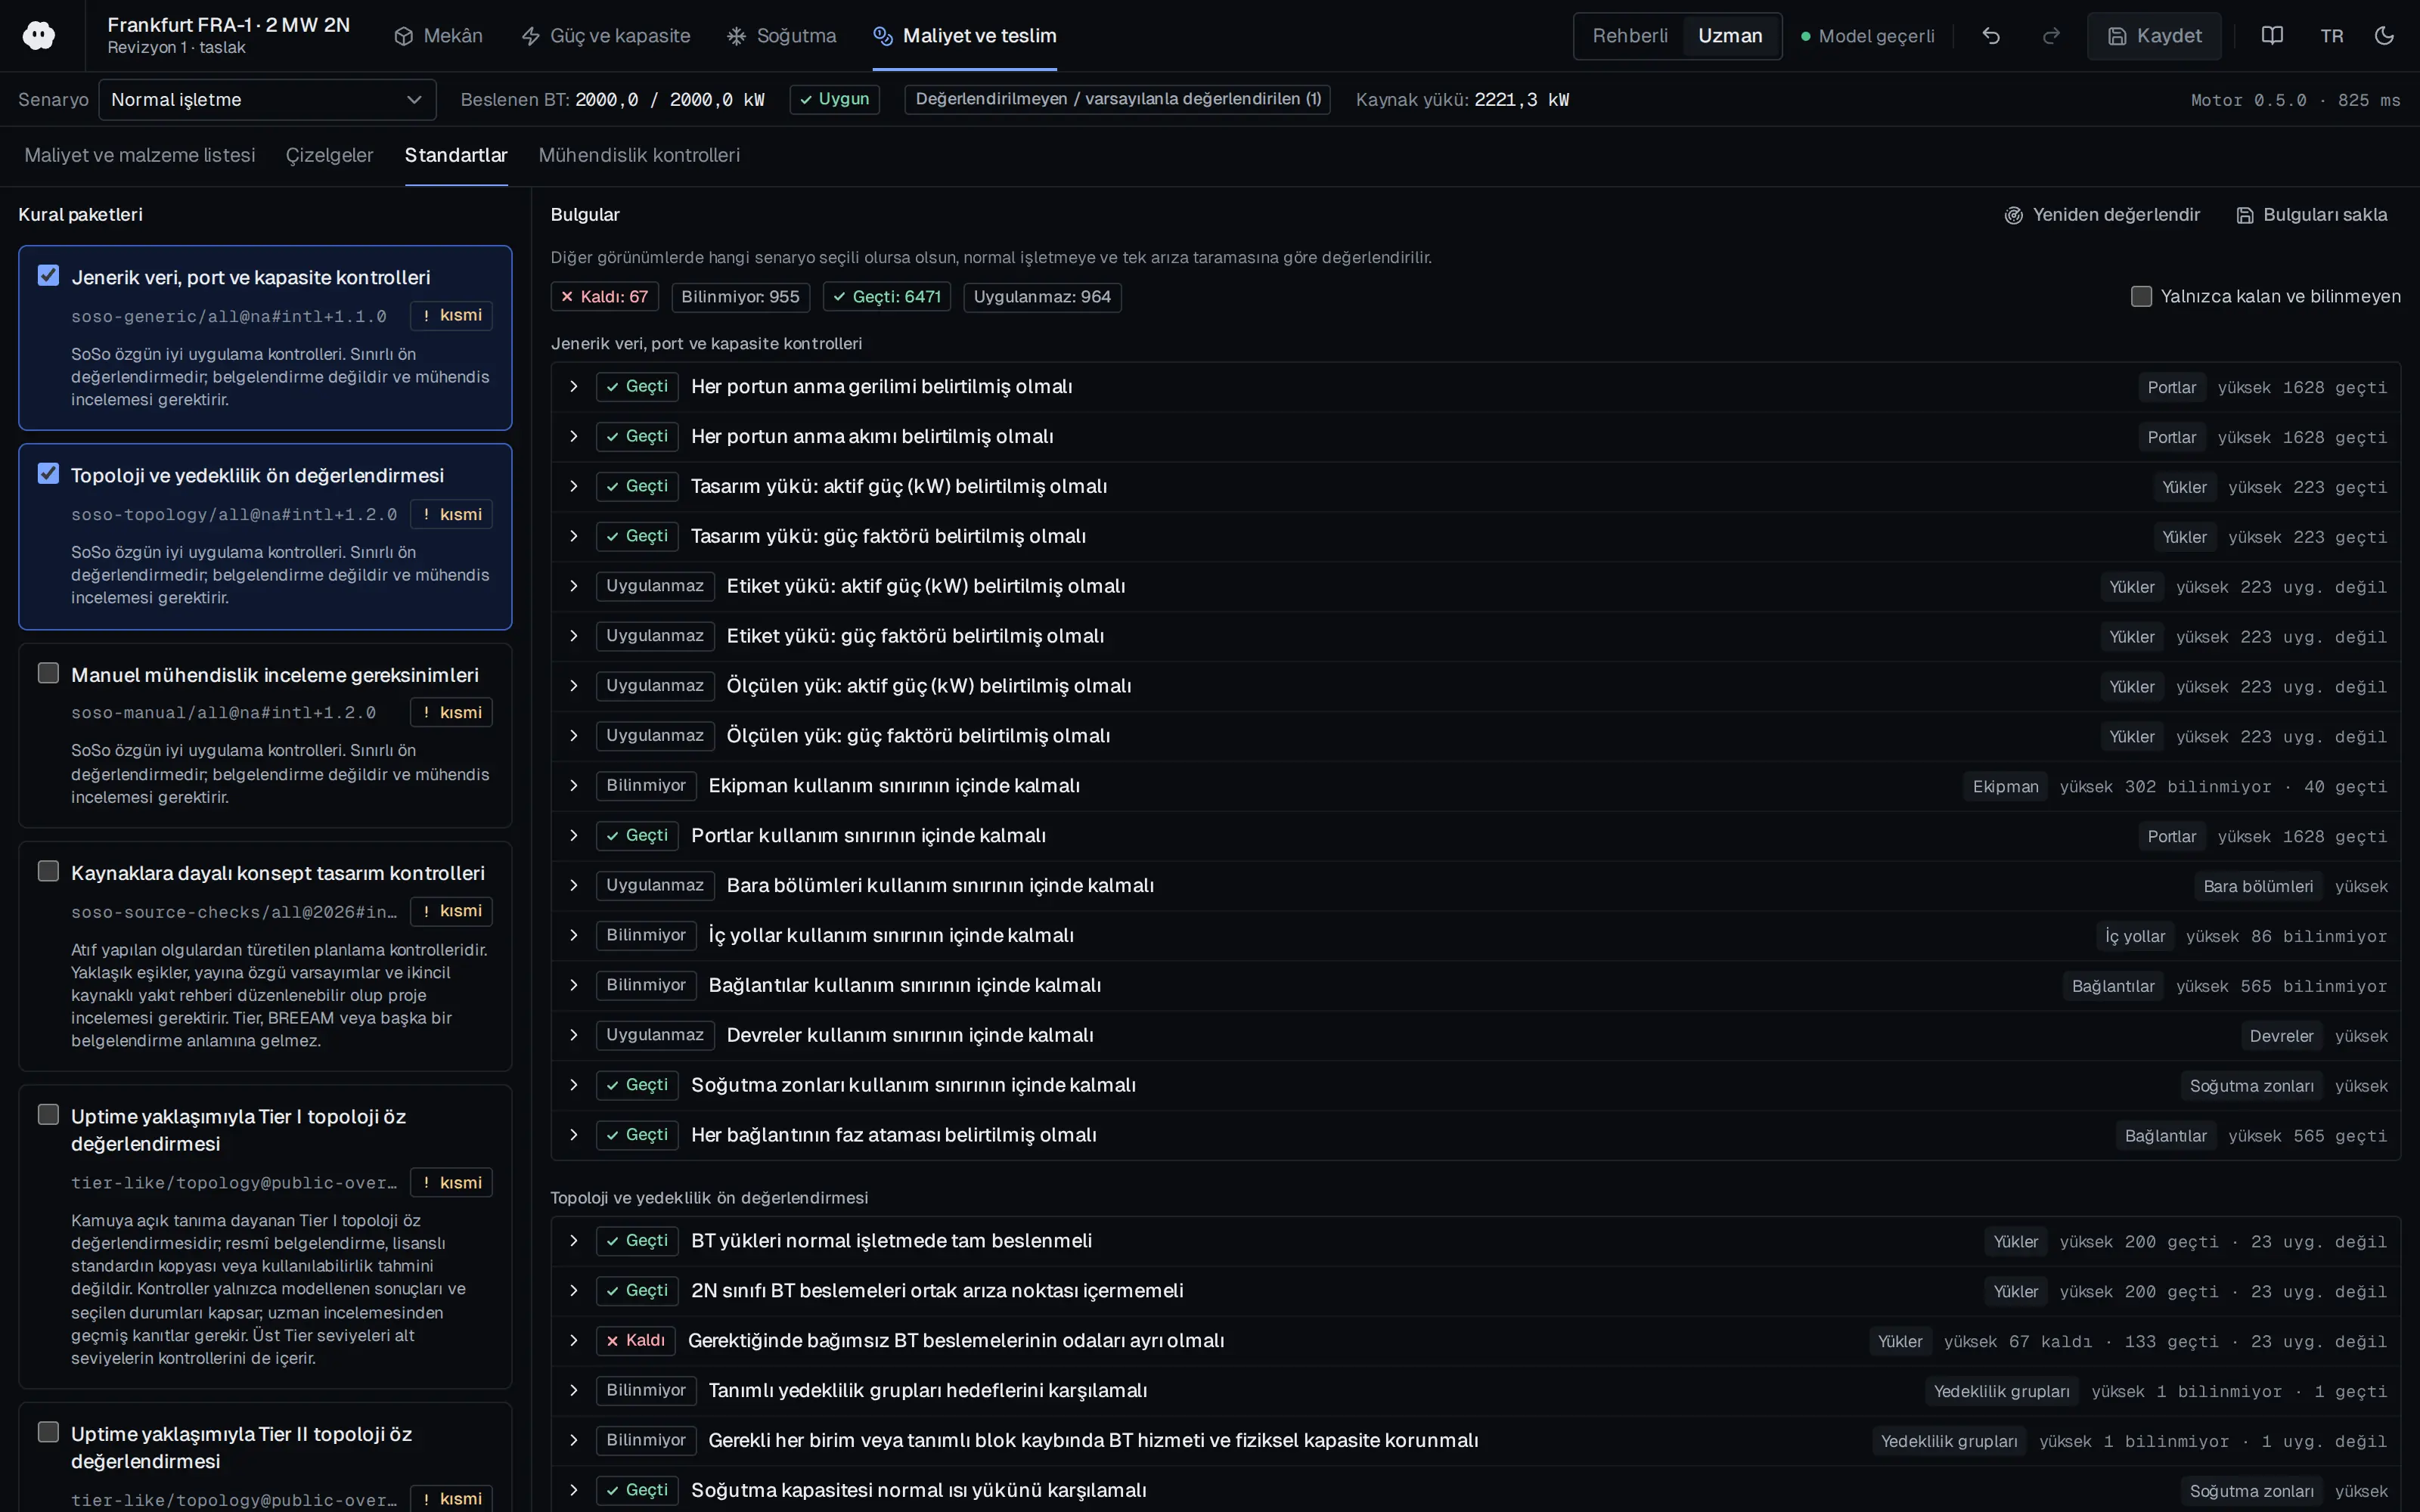
Kimler okumalı
Siber güvenlik programlarını geliştiren ve yöneten kişiler; ayrıca yöneticiler, risk yöneticileri, satın alma uzmanları, denetçiler ve politika belirleyiciler.
Belgenin bölümleri
- Preface (Önsöz)
- 1. Cybersecurity Framework (CSF) Overview (Genel Bakış)
- 2. Introduction to the CSF Core (CSF Çekirdeğine Giriş)
- 3. Introduction to CSF Profiles and Tiers (CSF Profilleri ve Katmanlarına Giriş)
- 3.1 CSF Profiles (CSF Profilleri)
- 3.2 CSF Tiers (CSF Katmanları)
- 4. Introduction to Online Resources That Supplement the CSF (CSF'yi Tamamlayan Çevrimiçi Kaynaklar)
- 5. Improving Cybersecurity Risk Communication and Integration (Risk İletişimi ve Bütünleşmenin İyileştirilmesi)
- 5.1 Improving Risk Management Communication
- 5.2 Improving Integration with Other Risk Management Programs
- Appendix A. CSF Core (Ek A. CSF Çekirdeği)
- Appendix B. CSF Tiers (Ek B. CSF Katmanları)
- Appendix C. Glossary (Ek C. Sözlük)
İlgili standartlar
- NIST SP 800-53 Rev. 5
- ISO/IEC 27001
Belgeyi okuyun
nist-csf-2-0.pdf
ABD kamu malı — ABD kamu kurumu yayını; serbestçe kullanılabilir
Belge, lisansı yeniden dağıtıma izin verdiği için özgün haliyle ve değiştirilmeden sunulmaktadır.
Yayın bilgileri
- Yazarlar
- National Institute of Standards and Technology
- Yayıncı
- National Institute of Standards and Technology
- Yıl
- 2024
- Belge numarası
- NIST CSWP 29
- Belge dili
- İngilizce
- Kaynak türü
- Uzman / topluluk
- Erişim
- Açık lisans — indirilebilir
- Lisans
- ABD kamu malı — ABD kamu kurumu yayını; serbestçe kullanılabilir
- Lisans kanıtı
- www.copyright.gov
Özgün lisans notu (İngilizce)
NIST publication available free of charge via doi.org/10.6028; the front-matter authority/copyright statement says it is not subject to copyright in the United States (attribution appreciated); U.S. government work under 17 U.S.C. 105.
Künye
National Institute of Standards and Technology (2024). The NIST Cybersecurity Framework (CSF) 2.0 (NIST CSWP 29). National Institute of Standards and Technology. NIST CSWP 29. https://doi.org/10.6028/NIST.CSWP.29
Konuyla ilgili etkinlikler
Etkinlik takvimini inceleyinİçerik ve tüm hakları eser sahiplerine aittir. SoSo CAD yalnızca künye, kendi hazırladığı özet ve kaynağa bağlantı sunar; kaynakların içeriğinden sorumlu değildir.
İlgili kaynaklar
Konunun tüm kaynaklarıKişisel Verileri Koruma Kurumu (KVKK) 2025
Kişisel Veri Güvenliği Rehberi (Teknik ve İdari Tedbirler)
'Kişisel veri barındırılıyor' bayrağı işaretlendiğinde yerleşim kontrol listesinde kilitli sunucu odası, erişim kaydı, yangın ve sel koruması ile ayrılmış yedek depolama odası zorunlu kılın.
- Rehber Nisan 2025 tarihlidir ve KVKK Yayınları No: 72 olarak yayımlanmıştır.
Kişisel Verileri Koruma Kurumu (KVKK) 2017
Kişisel Verilerin Silinmesi, Yok Edilmesi veya Anonim Hale Getirilmesi Hakkında Yönetmelik
Yedekler dahil, yapılandırılabilir aralıklı ve altı ayı aşmayan zamanlanmış silme veya anonimleştirme işleri uygulayın.
- Resmî Gazete 30224, 28.10.2017.
Türkiye Büyük Millet Meclisi 2016
6698 sayılı Kişisel Verilerin Korunması Kanunu
Ürün ve dağıtım: Türk müşterilerin Madde 9 kapsamındaki aktarımlardan kaçınması için TR bölgesinde veya şirket içi (on-prem) barındırma sunun.
- Kanun, 7499 sayılı Kanun'la 2024'te değişmiştir.
National Institute of Standards and Technology 2025
NIST SP 800-88 Rev. 2: Ortam Temizleme (Media Sanitization) Kılavuzu
Tesisin depolama ve sunucu yaşam döngüsü planına, ekipman işletmeye alındığı anda ortam temizleme politikasını ekleyin; ortamları sistemin gizlilik kategorisiyle etiketleyin.
- Kriptografik silme (CE): güvenlik gücü en az 128 bit, anahtar temizleme ISO/IEC 19790 sıfırlaması ile, ECB kipi izin verilmez.
National Institute of Standards and Technology 2023
NIST SP 800-82 Rev. 3: Operasyonel Teknoloji (OT) Güvenliği Kılavuzu
Veri merkezindeki elektrik (UPS, jeneratör, ATS) ve mekanik (soğutma, HVAC) kontrol sistemlerini OT ağı olarak ayrı bölgelendirin ve kurumsal BT ağından DMZ ile ayırın.
- Ağ mimarisi BT ve OT cihazlarını tanımlayıp bölümlendirmeli; Purdue modeli, ISA-95 veya IIoT modeli ve DMZ kullanılabilir.
National Institute of Standards and Technology 2020
NIST SP 800-53 Rev. 5: Bilgi Sistemleri ve Kuruluşlar İçin Güvenlik ve Gizlilik Kontrolleri
Veri merkezi güç tasarımında PE-9 uyarınca fiziksel olarak ayrılmış yedekli kablo yolları ve kritik bileşenler için otomatik gerilim kontrolü gereksinimlerini belirleyin; ayrım mesafesini kurumsal parametre olarak tanımlayın.
- Kontrol temelleri (baseline) ve uyarlama rehberi SP 800-53B'ye taşınmıştır.