
NIST SP 800-82 Rev. 3: Operasyonel Teknoloji (OT) Güvenliği Kılavuzu
Özgün başlık NIST SP 800-82 Rev. 3: Guide to Operational Technology (OT) Security
National Institute of Standards and Technology · Keith Stouffer, Michael Pease ve diğerleri
NIST'in Eylül 2023 tarihli, endüstriyel kontrol sistemleri, bina otomasyonu ve fiziksel erişim kontrolü gibi operasyonel teknoloji (OT) sistemlerini performans, güvenilirlik ve emniyet gereksinimlerini koruyarak güvenli hale getirme kılavuzu. OT'ye özgü siber güvenlik programı, risk yönetimi, katmanlı savunma mimarisi ve SP 800-53 OT bindirmesini (overlay) kapsar.
ABD kamu malı — ABD kamu kurumu yayını; serbestçe kullanılabilir
Bu sayfada
Özet
Kılavuz, OT'yi fiziksel çevreyle etkileşen veya bu çevreyle etkileşen cihazları yöneten programlanabilir sistemler olarak tanımlar; örnekler endüstriyel kontrol sistemleri (ICS), bina otomasyon sistemleri, ulaşım sistemleri, fiziksel erişim kontrol sistemleri ve ortam izleme sistemleridir. OT'nin geleneksel BT'den farkı, mantığın fiziksel dünyayı doğrudan etkilemesidir: can ve çevre güvenliği, üretim kaybı ve ekonomik etkiler söz konusudur. OT güvenlik hedefleri genellikle bütünlük ve erişilebilirliği, ardından gizliliği önceler; emniyet ise her şeyin üzerinde bir önceliktir. Belge, OT'ye BT çözümlerinin eklenmesiyle yalıtımın azaldığını ve kablosuz ağların riski artırdığını belirtir.
Belge yapısı şöyledir: Bölüm 2 OT'ye genel bakış (SCADA, DCS, PLC tabanlı topolojiler, bina otomasyon sistemleri, fiziksel erişim kontrolü, emniyet sistemleri, endüstriyel IoT) ve BT ile OT güvenliğinin karşılaştırması; Bölüm 3 OT siber güvenlik programı geliştirme (tüzük, iş gerekçesi, yönetişim, çapraz işlevli ekip, strateji, politikalar, eğitim, bakım izleme, olay müdahalesi, kurtarma); Bölüm 4 OT için risk yönetimi ve RMF'nin uygulanması; Bölüm 5 siber güvenlik mimarisi; Bölüm 6 Siber Güvenlik Çerçevesi'nin (Tanımla, Koru, Tespit Et, Müdahale Et, Kurtar) OT'ye uygulanması. Ek F, SP 800-53 Rev. 5 için OT bindirmesini ve kontrol seçimini sunar.
Mimari bölümü beş katmanlı savunma derinliği önerir: güvenlik yönetimi, fiziksel güvenlik, ağ güvenliği, donanım güvenliği ve yazılım güvenliği. Ağ katmanında BT ve OT cihazlarının tanımlanması, bölümlendirilmesi ve yalıtılması; Purdue modeli, ISA-95 düzeyleri veya üç katmanlı IIoT mimarisi gibi bir modelin kullanılması; sınır olarak DMZ bulunması önerilir. Güvenlik duvarı kuralları yalnızca komşu düzeyler arasında bağlantıya izin vermeli, örneğin Purdue Düzey 4 cihazları Düzey 2, 1 veya 0 cihazlarıyla doğrudan konuşmamalıdır; denetim ağından çıkış kuralları giriş kuralları kadar sıkı olmalıdır. Alternatif olarak tek yönlü geçit (data diode) kullanılabilir.
Erişilebilirlik hususları kritik bileşenlerde yedeklilik, yedek iletişimin birincil kadar korunması, yerel, tesis ve felaket düzeylerinde zaman sıralı 'derinlemesine yedekleme' ve ana ile alternatif güç kaynaklarını içerir. UPS, jeneratör, HVAC, yangın alarmı ve soğutma suyu tesisleri gibi yardımcı tesisleri yöneten izleme ve kontrol sistemlerinin de siber saldırılara açık olduğu ve OT'yi etkileyebileceği vurgulanır. Güvenlik duvarı, yama yönetimi, uzaktan erişim, kablosuz iletişim, zaman eşitleme ve olay müdahalesi OT'ye özgü önerilerle ele alınır.
Öne çıkan noktalar
- OT; ICS, bina otomasyonu, ulaşım, fiziksel erişim kontrolü ve ortam izleme sistemlerini kapsar.
- OT güvenliği genellikle bütünlük ve erişilebilirliği, ardından gizliliği önceler; emniyet her şeyin üzerinde önceliktir.
- OT siber güvenlik programı, OT emniyet ve güvenilirlik programlarının ve kurumsal programın parçası olmalıdır.
- Çapraz işlevli ekip en az BT personeli, kontrol mühendisi, kontrol sistemi operatörü, ağ ve sistem güvenliği uzmanı, yönetim ve fiziksel güvenlik temsilcisinden oluşmalıdır.
- Beş katmanlı savunma derinliği: güvenlik yönetimi, fiziksel, ağ, donanım ve yazılım güvenliği.
- Ağ mimarisi BT ve OT cihazlarını tanımlayıp bölümlendirmeli; Purdue modeli, ISA-95 veya IIoT modeli ve DMZ kullanılabilir.
- Güvenlik duvarı kuralları yalnızca komşu düzeyler arasında bağlantıya izin vermeli; Düzey 4 cihazları Düzey 2, 1, 0 ile doğrudan konuşmamalıdır; denetim ağından çıkış kuralları da giriş kuralları kadar sıkı olmalıdır.
- Kritik bileşenlerin yedeklisi olmalı; arıza durumunda gereksiz trafik oluşturmamalı ve 'normal', 'acil' ve 'manuel' işletme arasında kademeli bozulma desteklenmelidir.
- UPS, jeneratör, HVAC, yangın alarmı ve soğutma suyu tesislerini yöneten sistemler de siber saldırılara açıktır ve korunmalıdır.
Tasarımda kullanımı
- Veri merkezindeki elektrik (UPS, jeneratör, ATS) ve mekanik (soğutma, HVAC) kontrol sistemlerini OT ağı olarak ayrı bölgelendirin ve kurumsal BT ağından DMZ ile ayırın.
- Güvenlik duvarı kurallarını yalnızca komşu düzeyler arasında bağlantıya izin verecek ve çıkış trafiğini de kısıtlayacak şekilde tasarlayın; kritik denetim ağları için tek yönlü geçit seçeneğini değerlendirin.
- BMS/SCADA için ana ve alternatif güç kaynağını, yedekli iletişimi ve kademeli bozulma modlarını (otomatik, acil, manuel) tasarım gereksinimi olarak tanımlayın.
- BMS ve fiziksel erişim kontrol sistemi için yerel, tesis ve felaket düzeyinde yedekleme (yapılandırma, güvenlik duvarı kuralları, ACL) planlayın ve geri yükleme testini periyoda bağlayın.
- Uzaktan erişim, kablosuz iletişim ve yama süreçleri için OT'ye özgü prosedürler yazın; yamaları saha koşullarında test edildikten sonra uygulayın.
- Seçilecek kontrol listesinin başlangıç noktası olarak SP 800-53 Rev. 5 OT bindirmesini (Ek F) kullanın.
Aylık bülten · ücretsiz
Referans listeniz güncel kalsın
Ayda bir: yeni eklenen kaynaklar, Türkiye mevzuatındaki değişiklikler ve yaklaşan veri merkezi etkinlikleri.
SoSo CAD
Standart ön kontrollerini projenize taşıyın
SoSo CAD’de TS EN 50600 ve Tier için model tabanlı ön kontrolleri, eksik girdileri ve mühendis incelemesi gereken maddeleri görün.
Demo iste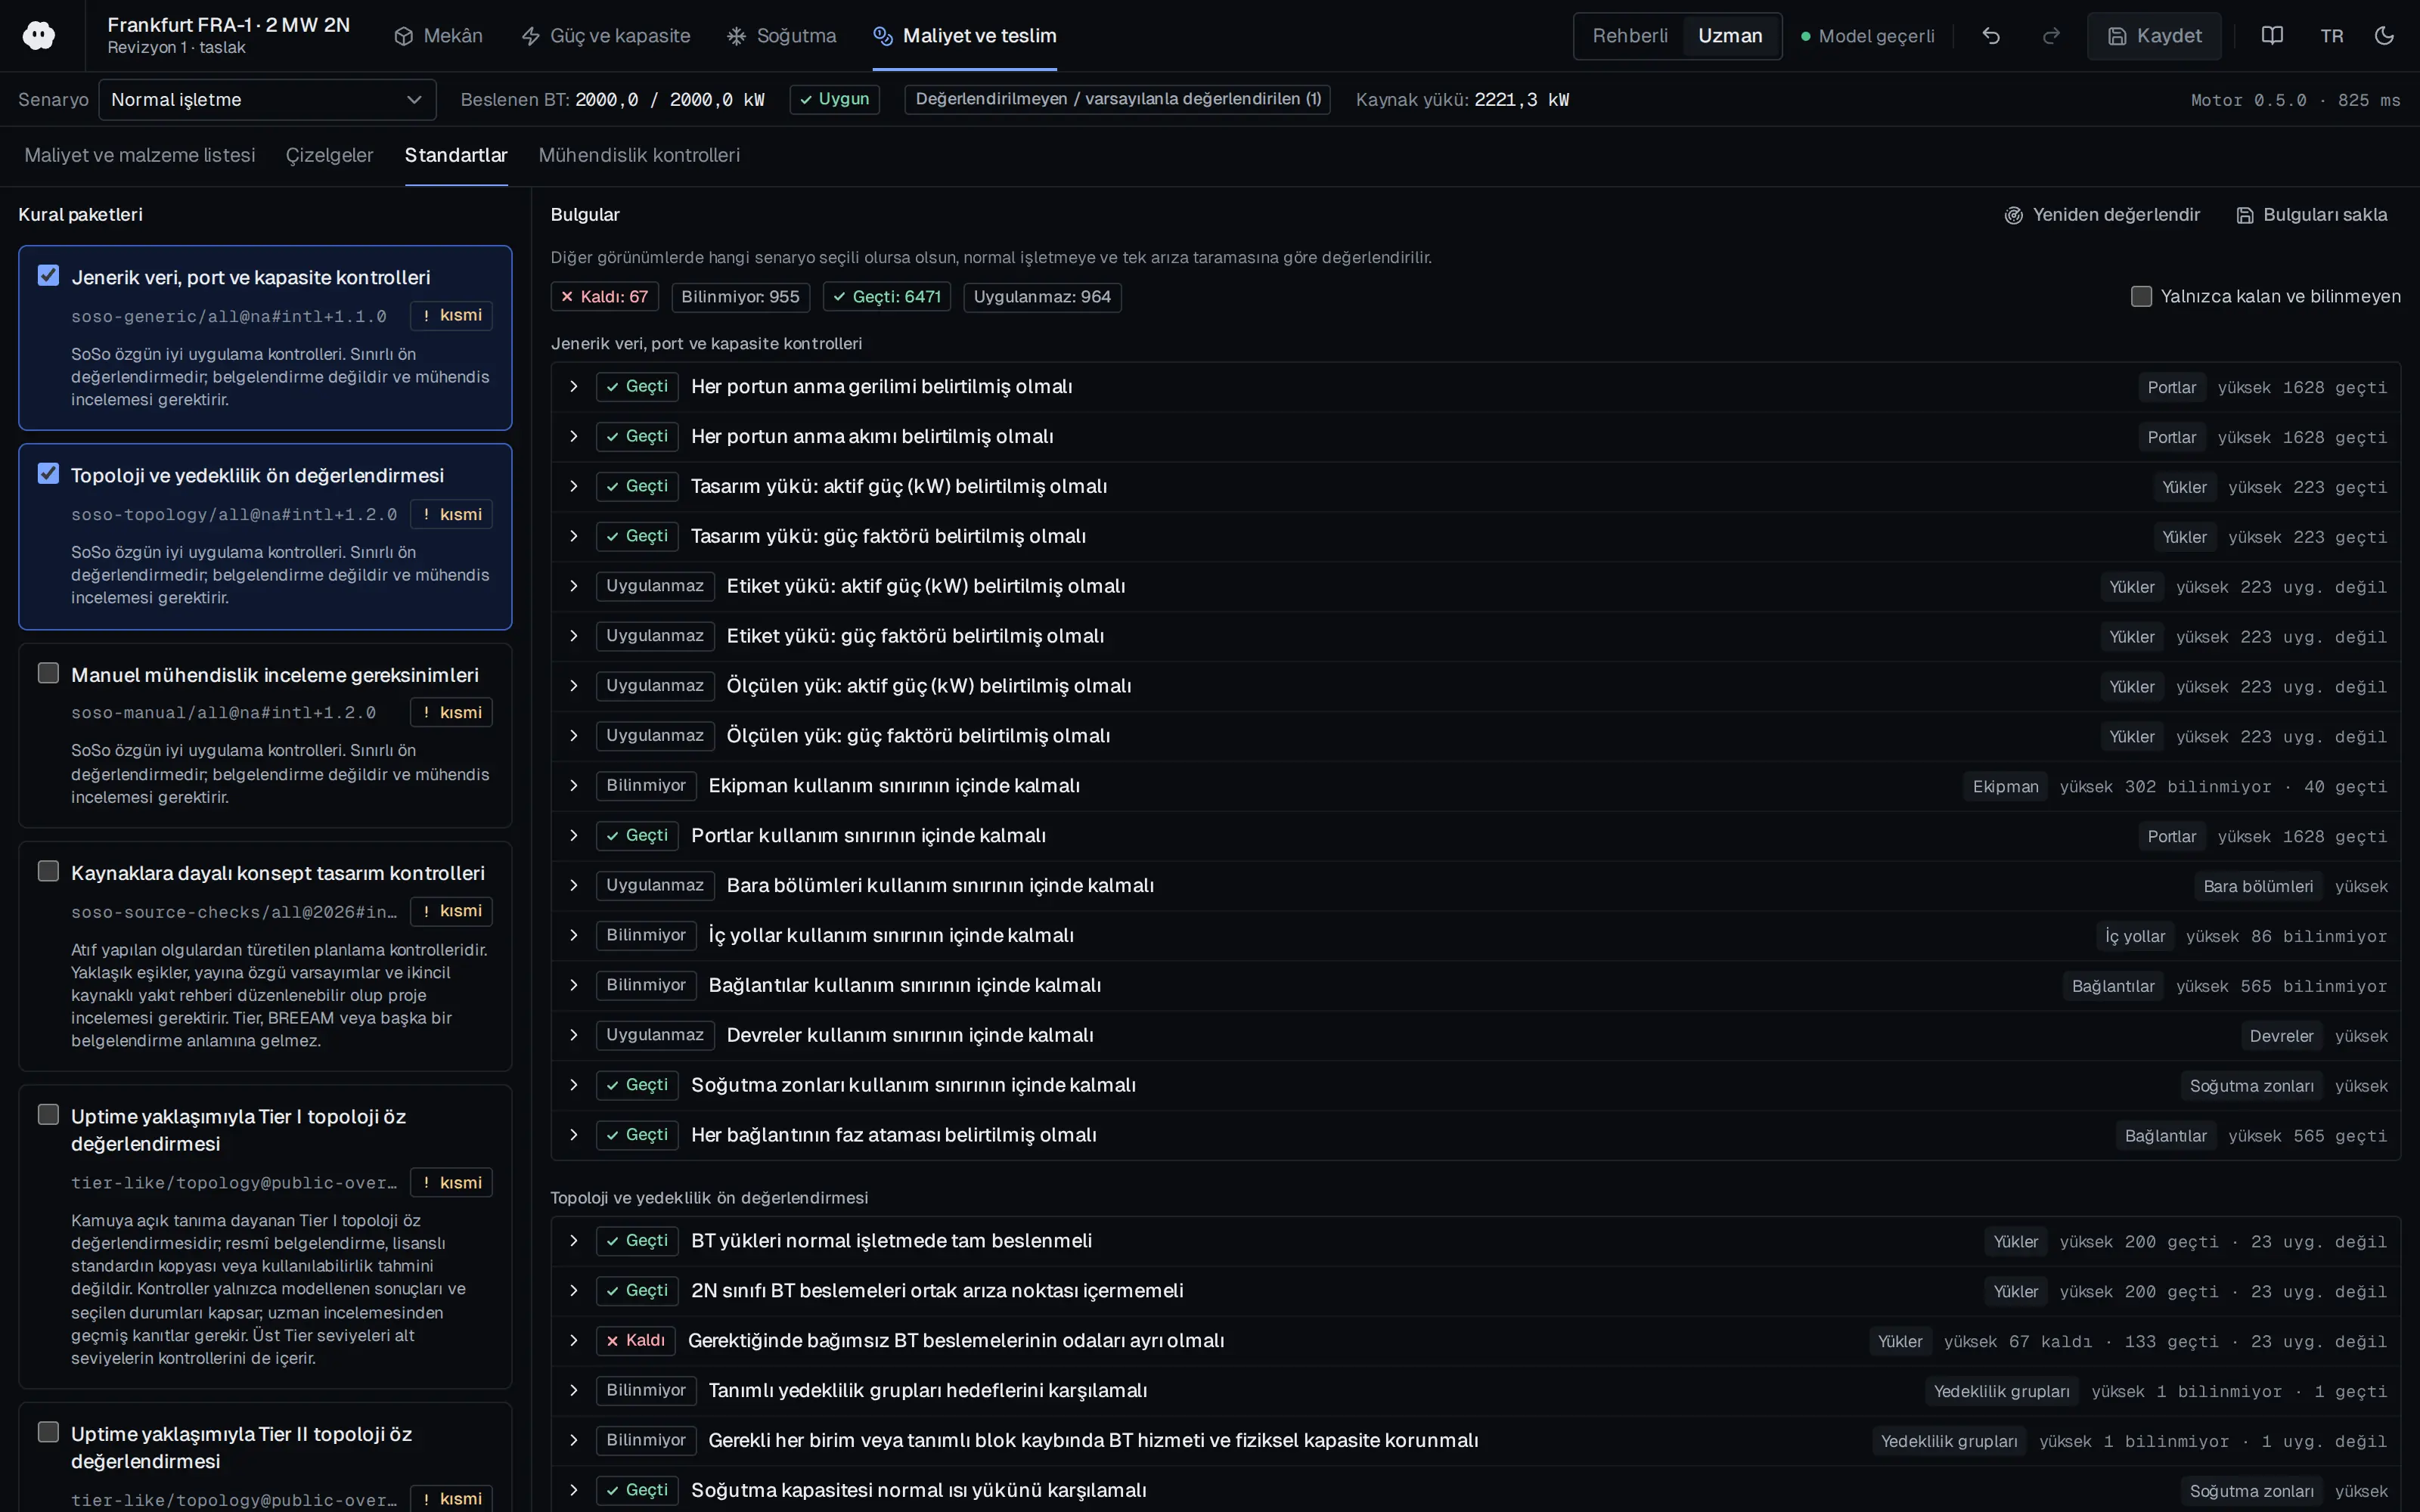
Kimler okumalı
OT, ICS ve bina otomasyon sistemlerinin güvenliğinden sorumlu mühendisler, güvenlik yöneticileri, risk yöneticileri ve sistem entegratörleri.
Belgenin bölümleri
- Executive Summary (Yönetici Özeti)
- 1. Introduction (Giriş)
- 2. OT Overview (OT'ye Genel Bakış)
- 2.3 OT System Operation, Architectures, and Components (SCADA, DCS, PLC, Building Automation Systems, Physical Access Control Systems, Safety Systems, IIoT)
- 2.4 Comparing OT and IT System Security
- 3. OT Cybersecurity Program Development (OT Siber Güvenlik Programı Geliştirme)
- 4. Risk Management for OT Systems (OT Sistemleri İçin Risk Yönetimi)
- 4.3 Applying the Risk Management Framework to OT Systems
- 5. OT Cybersecurity Architecture (OT Siber Güvenlik Mimarisi)
- 5.2 Defense-in-Depth Architecture Capabilities (Layer 1-5)
- 5.3 Additional Cybersecurity Architecture Considerations
- 5.4 Cybersecurity Architecture Models
- 6. Applying the Cybersecurity Framework to OT (Siber Güvenlik Çerçevesi'nin OT'ye Uygulanması)
- Appendix C. Threat Sources, Vulnerabilities, and Incidents
- Appendix D. OT Security Organizations, Research, and Activities
- Appendix E. OT Security Capabilities and Tools
- Appendix F. OT Overlay
İlgili standartlar
- NIST SP 800-53 Rev. 5
- ISA/IEC 62443
- NIST CSF 2.0
Belgeyi okuyun
nist-sp-800-82r3.pdf
ABD kamu malı — ABD kamu kurumu yayını; serbestçe kullanılabilir
Belge, lisansı yeniden dağıtıma izin verdiği için özgün haliyle ve değiştirilmeden sunulmaktadır.
Yayın bilgileri
- Yazarlar
- Keith Stouffer; Michael Pease; CheeYee Tang; Timothy Zimmerman; Victoria Pillitteri; Suzanne Lightman; Adam Hahn; Stephanie Saravia; Aslam Sherule; Michael Thompson
- Yayıncı
- National Institute of Standards and Technology
- Yıl
- 2023
- Belge numarası
- NIST SP 800-82 Rev. 3
- Belge dili
- İngilizce
- Kaynak türü
- Uzman / topluluk
- Erişim
- Açık lisans — indirilebilir
- Lisans
- ABD kamu malı — ABD kamu kurumu yayını; serbestçe kullanılabilir
- Lisans kanıtı
- www.copyright.gov
Özgün lisans notu (İngilizce)
NIST publication available free of charge via doi.org/10.6028; the front-matter authority/copyright statement says it is not subject to copyright in the United States (attribution appreciated); U.S. government work under 17 U.S.C. 105.
Künye
Keith Stouffer; Michael Pease; CheeYee Tang; Timothy Zimmerman; Victoria Pillitteri; Suzanne Lightman; Adam Hahn; Stephanie Saravia; Aslam Sherule; Michael Thompson (2023). NIST SP 800-82 Rev. 3: Guide to Operational Technology (OT) Security. National Institute of Standards and Technology. NIST SP 800-82 Rev. 3. https://doi.org/10.6028/NIST.SP.800-82r3
Konuyla ilgili etkinlikler
- BICSI Japan Conference & Exhibition
- Gartner IT Infrastructure, Operations & Cloud Strategies Conference
- BICSI Saudi Arabia Conference & Exhibition
İçerik ve tüm hakları eser sahiplerine aittir. SoSo CAD yalnızca künye, kendi hazırladığı özet ve kaynağa bağlantı sunar; kaynakların içeriğinden sorumlu değildir.
İlgili kaynaklar
Konunun tüm kaynakları
National Institute of Standards and Technology 2025
NIST SP 800-88 Rev. 2: Ortam Temizleme (Media Sanitization) Kılavuzu
Tesisin depolama ve sunucu yaşam döngüsü planına, ekipman işletmeye alındığı anda ortam temizleme politikasını ekleyin; ortamları sistemin gizlilik kategorisiyle etiketleyin.
- Kriptografik silme (CE): güvenlik gücü en az 128 bit, anahtar temizleme ISO/IEC 19790 sıfırlaması ile, ECB kipi izin verilmez.
National Institute of Standards and Technology 2024
NIST Siber Güvenlik Çerçevesi (CSF) 2.0
Tesisin BT, OT ve bina yönetim sistemleri için ayrı Organizasyonel Profiller oluşturun (örneğin elektrik ve soğutma SCADA/BMS kapsamı); her profilin kapsamını açıkça yazın.
- Çekirdek 22 kategori ve alt kategoriden oluşur; sonuçlar bir kontrol listesi değildir.
Schneider Electric 2026
Veri Merkezi Güç ve Soğutma Altyapı Sistemleri için Siber Güvenlik Rehberi
Tasarıma bir OT ağı bölümü ekleyin; her izlenen cihaz sınıfı için protokol listesini ve IEC 62443 sertifika bayrağını tutun.
- Zafiyet yönetimi ISO/IEC 30111'e göre yürütülür.
Schneider Electric 2026
Modern DCIM, BT Yöneticilerine Dağıtık ve Yapay Zekâ Odaklı BT Ortamlarını Yönetmede Nasıl Destek Olur
Her varlığa tip, seri no, raf/U konumu, ağ portu, açık A/B güç yolu (raf PDU, UPS, PDU, şalt) ve soğutma ünitesi bağımlılığı verin ki tasarım DCIM dijital ikizi olarak dışa aktarılabilsin.
- Entegrasyon API veya SNMP MIB ile; çok üreticili veri için SNMPv3 önerilir.
Schneider Electric 2026
Dağıtık BT Siteleri İçin DCIM İzlemesinin Yatırım Getirisinin Hesaplanması
Çok siteli tasarımlarda izleme kapsamı kontrolü ekleyin: her UPS, soğutma ünitesi, raf PDU'su ve çevre sensörü ağ yönetim arayüzüne sahip olmalı, yoksa izlenmeyen cihaz uyarısı verin.
- Yol çıkarma sevk başına yaklaşık 1000 $ (TSIA).
T.C. Cumhurbaşkanlığı Siber Güvenlik Başkanlığı 2026
Bilgi ve İletişim Güvenliği Rehberi - 3.6.2 Sistem Odası/Veri Merkezine Yönelik Güvenlik Tedbirleri
Türkiye kamu sektörü uyum kontrol listesi hazırlayın ve tedbirleri tasarım nesnelerine eşleyin: özel BT UPS'i, otomatik geçişli N+1 klima, yedekli besleme, jeneratör yakıt yedekliliği, ıslak alanlara komşuluk kontrolleri.
- Su, güç, nem, sıcaklık ve duman eşik ve alarmlarla izlenmeli; izleme dışarıya açık olmamalıdır (3.6.2.5).