
Bilgi ve İletişim Güvenliği Rehberi - 3.6.2 Sistem Odası/Veri Merkezine Yönelik Güvenlik Tedbirleri
Özgün başlık Bilgi ve İletişim Güvenliği Rehberi – 3.6.2 Sistem Odası/Veri Merkezine Yönelik Güvenlik Tedbirleri (Information and Communication Security Guide – measures for system rooms/data centres)
T.C. Cumhurbaşkanlığı Siber Güvenlik Başkanlığı
Cumhurbaşkanlığı Siber Güvenlik Başkanlığı'nın rehberi, kamu kurumları ve kritik altyapılar için sistem odalarına ve veri merkezlerine ilişkin üç kademeli güvenlik tedbirlerini içerir. Tasarım standardı olmasa da Türkiye'deki kamu kurumlarının başvurduğu uyum tabanıdır.
Bu sayfada
Özet
Rehber, T.C. Cumhurbaşkanlığı Siber Güvenlik Başkanlığı tarafından yayımlanmış Sürüm 1.1'dir (01.03.2026); incelenen bölüm 3.6.2'dir. Kamu kurumları ve kritik altyapılar için ulusal bilgi güvenliği rehberidir ve sistem odaları ile veri merkezlerine yönelik tedbirleri üç kademede derecelendirir.
Erişim kontrolünün ötesinde fiziksel altyapı beklentileri belirler. Sistem odası/veri merkezine giden besleme yedekli olmalıdır; jeneratör devreye girene kadar odayı özel bir UPS (KGK) taşımalı ve bu UPS'e başka cihaz bağlanmamalıdır. Jeneratör yakıt deposu her zaman dolu ve yedekli olmalı, uzun çalışmalarda yakıt kontrolleri kaydedilmeli, UPS ve jeneratör bakım ve testleri kayıt altına alınmalıdır.
Su, güç, nem, sıcaklık ve duman eşik değerleri ve alarmlarla izlenmeli, izleme dışarıya açık olmamalıdır. Odalar mutfaklardan, su/atık hatlarından, su bazlı söndürmeden, kanallardan, gazdan ve yanıcılardan uzakta konumlandırılmalı, deprem dayanımı belgelenmeli ve yıldırımdan korunma sağlanmalıdır. Duvar ve zeminlerde neme ve alevlere dayanıklı yalıtım kullanılmalı, oda ısı, nem ve hava sızdırmazlığı açısından açıklık bırakmayacak biçimde kapatılmalı, veri merkezi topraklaması periyodik ölçülmelidir.
Üçüncü kademede yedekli hassas klima gerekir: bir ünite yedekte durur, arıza veya yetersiz soğutmada otomatik devreye girer, elektrik geldikten sonra kendiliğinden yeniden başlar ve arıza alarmı verir. Kablolar tek tek etiketlenmeli ve ayrı kablo tavalarında döşenmeli; girişler kimlik doğrulamalı ve kayıtlı olmalıdır. İlişkili kaynaklar ISO/IEC 27001 ve TS EN 50600-2-5'tir.
Öne çıkan noktalar
- Odaya besleme yedekli olmalıdır; jeneratör başlayana kadar özel bir UPS odayı taşımalı ve o UPS'e başka cihaz bağlanmamalıdır (3.6.2.7, 1. kademe).
- Jeneratör yakıt deposu her zaman dolu ve yedekli olmalı; UPS ve jeneratör bakım/testleri kaydedilmelidir.
- Su, güç, nem, sıcaklık ve duman eşik ve alarmlarla izlenmeli; izleme dışarıya açık olmamalıdır (3.6.2.5).
- Odalar mutfak, su/atık hattı, su bazlı söndürme, kanal, gaz ve yanıcılardan uzak olmalı; deprem dayanımı belgelenmeli, yıldırımdan korunma sağlanmalıdır (3.6.2.8).
- Duvar ve zeminde neme ve alevlere dayanıklı yalıtım; oda açıklıksız kapatılmalı; veri merkezi topraklaması periyodik ölçülmelidir.
- 3. kademe: yedek ünitesi otomatik devreye giren yedekli hassas klima, elektrik gelince otomatik yeniden başlama ve arıza alarmı (3.6.2.15).
- Kablolar tek tek etiketlenmeli ve ayrı tavalarda döşenmeli; kimlik doğrulamalı ve kayıtlı giriş.
Tasarımda kullanımı
- Türkiye kamu sektörü uyum kontrol listesi hazırlayın ve tedbirleri tasarım nesnelerine eşleyin: özel BT UPS'i, otomatik geçişli N+1 klima, yedekli besleme, jeneratör yakıt yedekliliği, ıslak alanlara komşuluk kontrolleri.
- Kamu kritik olarak etiketlenen bir odada paylaşılan UPS veya tek soğutma ünitesi kullanıldığında uyarı verin.
- İzleme sistemini dışarıya açmayacak şekilde tasarlayın.
- Kablo etiketleme ve ayrı kablo tavası gereksinimlerini kablolama şartnamesine ekleyin.
Aylık bülten · ücretsiz
Referans listeniz güncel kalsın
Ayda bir: yeni eklenen kaynaklar, Türkiye mevzuatındaki değişiklikler ve yaklaşan veri merkezi etkinlikleri.
SoSo CAD
Standart ön kontrollerini projenize taşıyın
SoSo CAD’de TS EN 50600 ve Tier için model tabanlı ön kontrolleri, eksik girdileri ve mühendis incelemesi gereken maddeleri görün.
Demo iste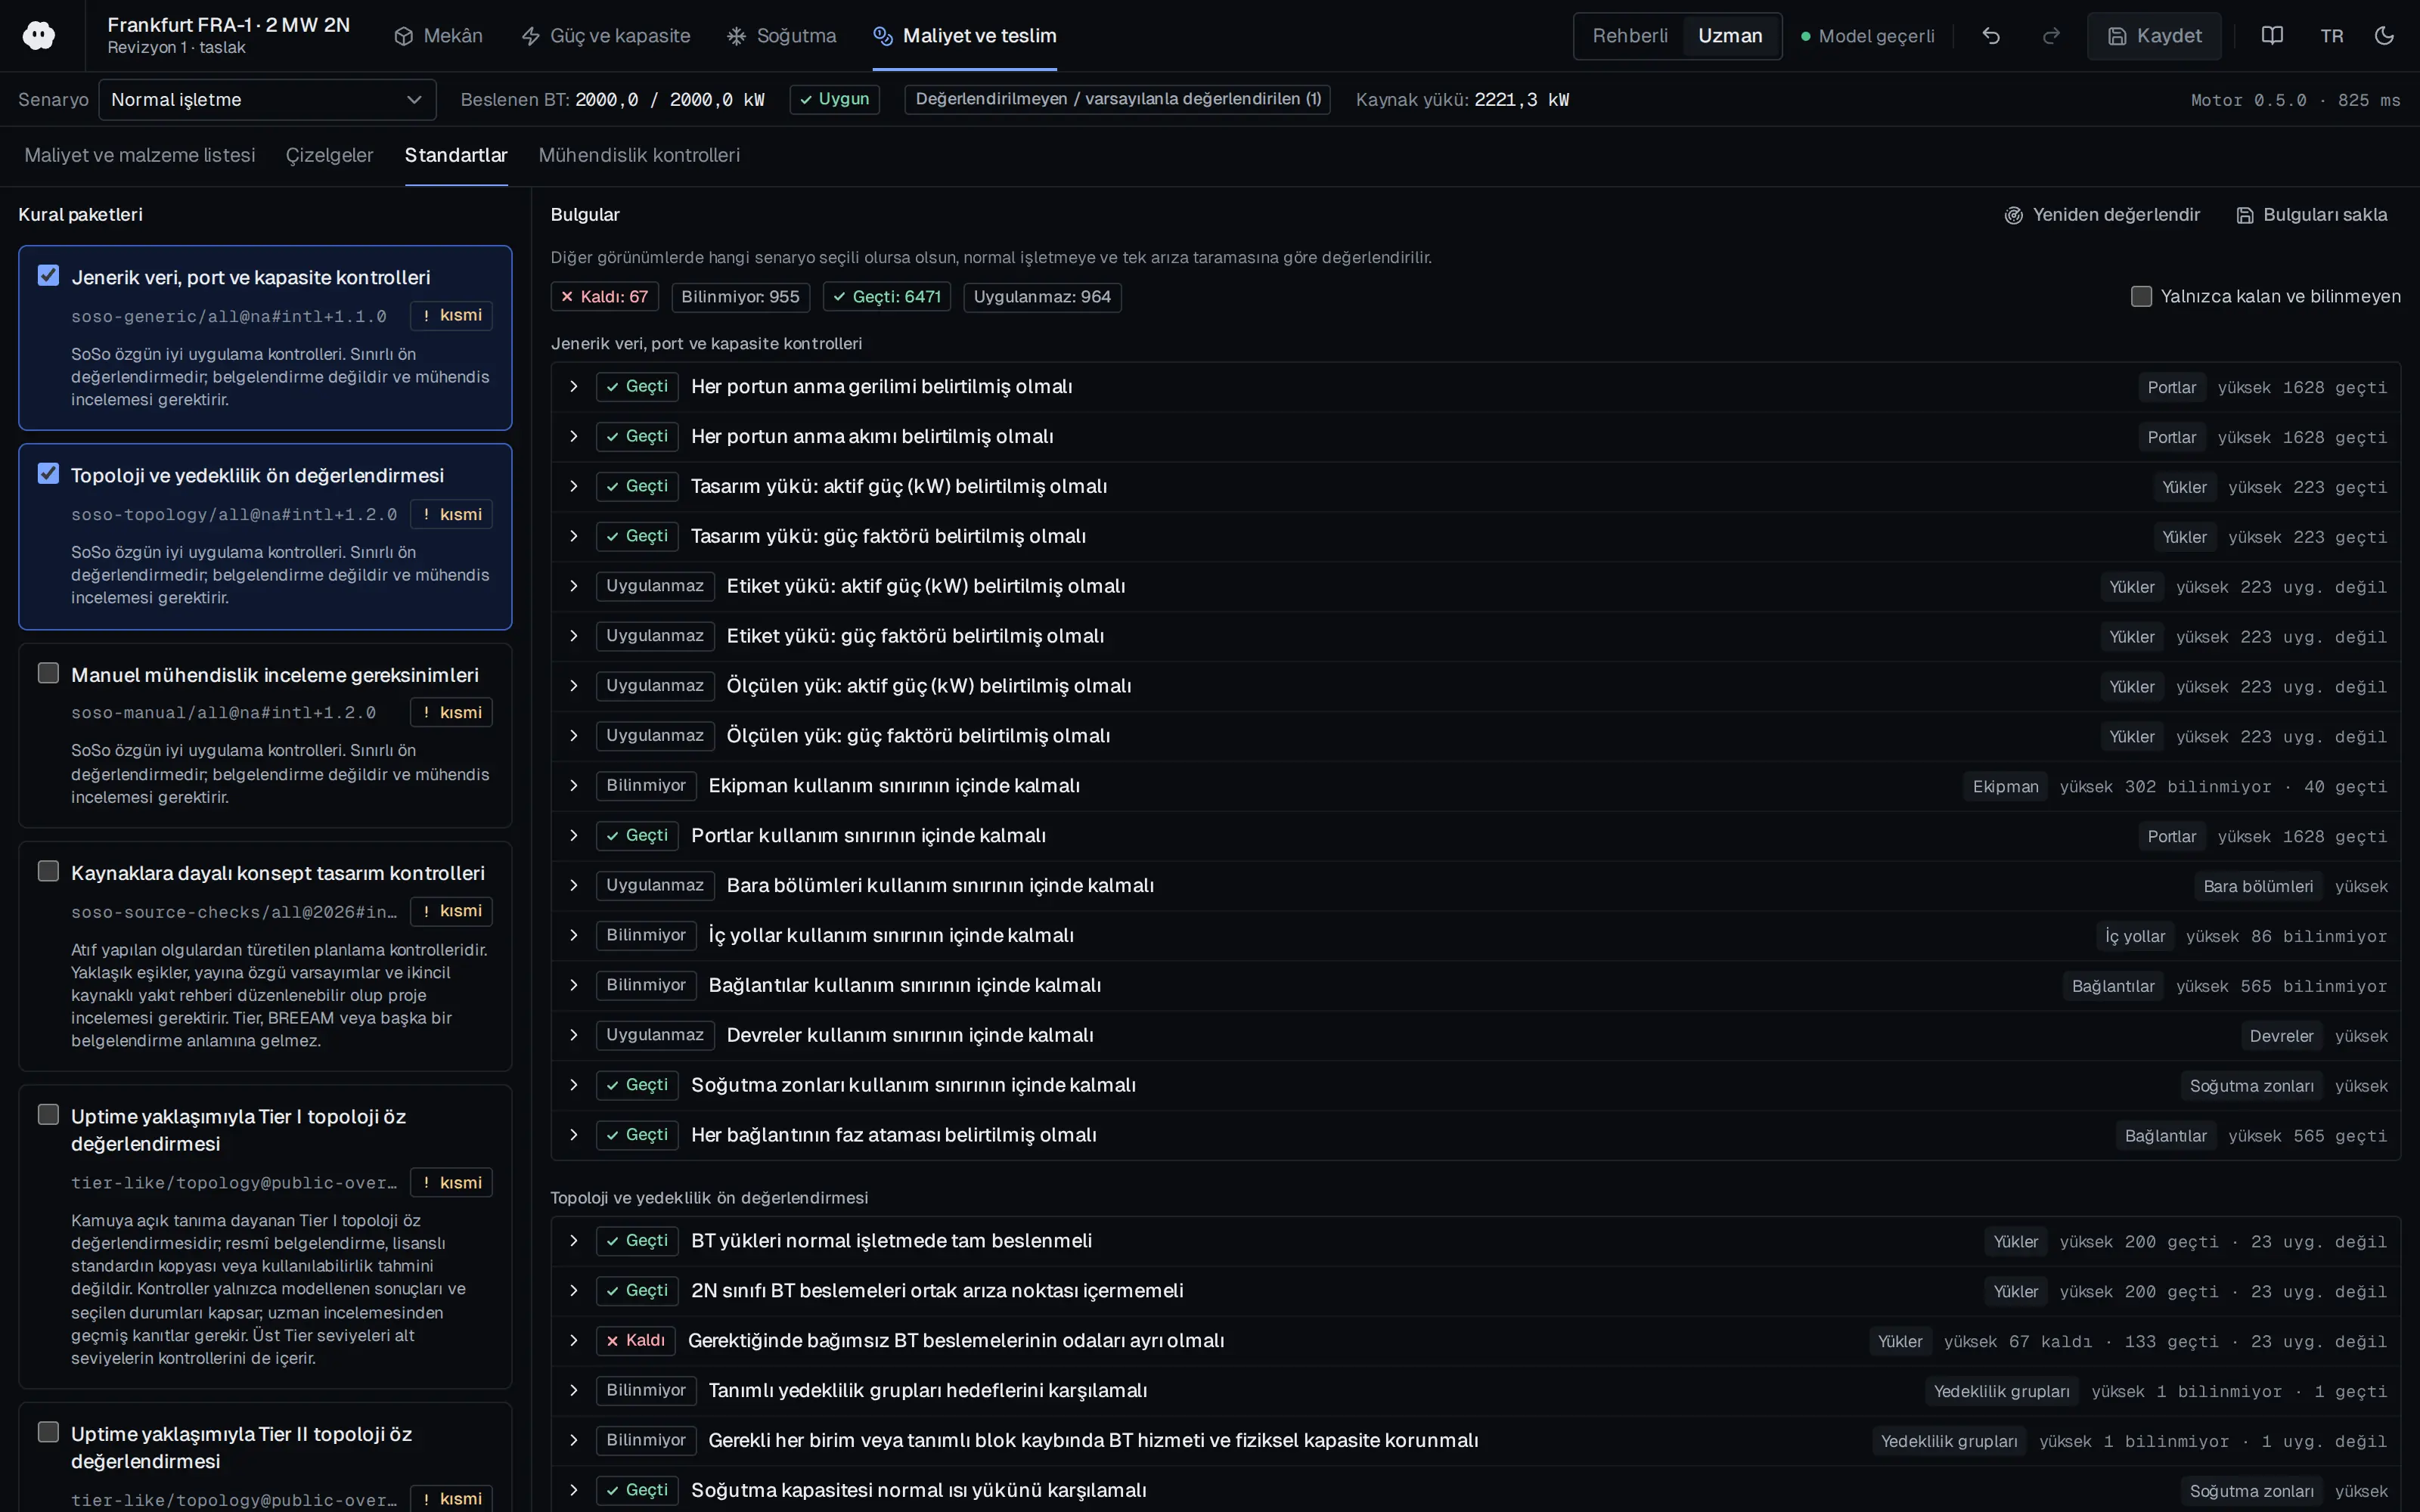
Kimler okumalı
Türkiye'de kamu kurumları ve kritik altyapı için sistem odası ve veri merkezi tasarlayan mühendisler ile uyum sorumluları.
İlgili standartlar
- ISO/IEC 27001
- TS EN 50600-2-5
Yayın bilgileri
- Yazarlar
- T.C. Cumhurbaşkanlığı Siber Güvenlik Başkanlığı
- Yayıncı
- T.C. Cumhurbaşkanlığı Siber Güvenlik Başkanlığı
- Yıl
- 2026
- Belge numarası
- Sürüm 1.1 (01.03.2026), Bölüm 3.6.2
- Belge dili
- İngilizce
- Kaynak türü
- Türkiye mevzuatı
- Erişim
- Ücretsiz okunur
- Lisans
- Telif hakkı saklı; yalnızca künye — özgün belge için yayıncının kullanım koşulları geçerlidir
Künye
T.C. Cumhurbaşkanlığı Siber Güvenlik Başkanlığı (2026). Bilgi ve İletişim Güvenliği Rehberi – 3.6.2 Sistem Odası/Veri Merkezine Yönelik Güvenlik Tedbirleri (Information and Communication Security Guide – measures for system rooms/data centres). T.C. Cumhurbaşkanlığı Siber Güvenlik Başkanlığı. Sürüm 1.1 (01.03.2026), Bölüm 3.6.2. https://cdn.siberguvenlik.gov.tr/public/docs/bg_rehber.pdf
Konuyla ilgili etkinlikler
Etkinlik takvimini inceleyinİçerik ve tüm hakları eser sahiplerine aittir. SoSo CAD yalnızca künye, kendi hazırladığı özet ve kaynağa bağlantı sunar; kaynakların içeriğinden sorumlu değildir.
İlgili kaynaklar
Konunun tüm kaynaklarıSchneider Electric 2026
Veri Merkezi Güç ve Soğutma Altyapı Sistemleri için Siber Güvenlik Rehberi
Tasarıma bir OT ağı bölümü ekleyin; her izlenen cihaz sınıfı için protokol listesini ve IEC 62443 sertifika bayrağını tutun.
- Zafiyet yönetimi ISO/IEC 30111'e göre yürütülür.
Headquarters, Department of the Army (U.S. Army Corps of Engineers) 2007
TM 5-698-1 C4ISR Tesisleri için Elektrik ve Mekanik Sistemlerin Güvenilirliği ve Erişilebilirliği (19 Ocak 2007)
Veri merkezi şartnamesine erişilebilirlik hedefini yazarken ölçüm aralığını da belirtin; aynı duruş süresi farklı aralıklarda yüzde 95,83 veya yüzde 99,86 gibi çok farklı değerler üretir.
- Üstel dağılımlı arızalarda MTBF'ye eşit bir çalışma süresinde güvenilirlik yalnızca yaklaşık yüzde 37'dir (e^-1 = 0,368).
Schneider Electric 2026
6 Yapay Zeka Özelliği Veri Merkezi Tasarımını Nasıl Değiştiriyor
Bir Yapay Zeka kümesi tasarım profili ekleyin; kabin varsayılanları 750x1.200 mm, 48U, statik 2.270 kg, dinamik 1.600 kg.
- GPU TDP eğilimi: V100 300 W, A100 400 W, H100 700 W, B200 1.000 W, B300 1.400 W.
TÜV NORD 2026
EN 50600 — veri merkezi tesisleri ve altyapıları (genel bakış ve sertifikasyon)
'EN 50600' standart profilinde güç, soğutma ve kablolama için ayrı erişilebilirlik sınıfı seçicileri sunun (tek Tier yerine), ayrıca oda/bölge başına bir koruma sınıfı seçici ekleyin
- KPI kısımları: 4-2 PUE, 4-3 REF, 4-6 ERF, 4-7 CER, 4-8 CUE, 4-9 WUE; ISO/IEC 30134 serisiyle uyumlu
Uptime Institute 2026
Uptime Institute Tier Sınıflandırma Sistemi
'reliability.target' alanını {TierI..TierIV} sıralaması olarak modelleyin: Tier I tek yol N; Tier II N+1 kapasite bileşeni, tek yol; Tier III N+1 bileşen VE iki dağıtım yolu (biri pasif olabilir), eşzamanlı bakım yapılabilir; Tier IV 2N veya 2(N+1), fiziksel olarak bölmelenmiş iki aktif yol ve UPS destekli pompa/fan ile kesintisiz soğutma.
- 2026 itibarıyla 120+ ülkede 4.300'ün üzerinde Tier Sertifikasyon ödülü.
Siemens 2025
%99,999 Arayışı: Artan Dayanıklılık Seviyeleri
Derecelendirme modülünde Uptime Tier ile EN 50600 sınıfını (I/1, II/2, III/3, IV/4) yaklaşık denklik olarak eşleyin ve uyarı balonu ekleyin.
- Beş dokuz = %99,999, yaklaşık 5,3 dk/yıl.