
NIST SP 800-53 Rev. 5: Bilgi Sistemleri ve Kuruluşlar İçin Güvenlik ve Gizlilik Kontrolleri
Özgün başlık NIST SP 800-53 Rev. 5: Security and Privacy Controls for Information Systems and Organizations
National Institute of Standards and Technology · Joint Task Force
NIST'in Eylül 2020 tarihli, bilgi güvenliği ve gizlilik kontrollerini 20 ailede birleştiren kontrol kataloğu. Fiziksel ve Çevresel Koruma (PE) ile Acil Durum Planlama (CP) aileleri, UPS, yedek güç, soğutma, yangın ve alternatif işleme sitesi gibi veri merkezi konularını doğrudan ele alır.
ABD kamu malı — ABD kamu kurumu yayını; serbestçe kullanılabilir
Bu sayfada
Özet
Rev. 5, güvenlik ve gizlilik kontrollerini genel amaçlı bilgisayar sistemlerinden bulut, mobil, IoT, endüstriyel kontrol ve çevre kontrol sistemlerine kadar tüm bilişim platformları için tek bir katalogda toplar. Amaçlar, sistemleri saldırılara daha dirençli kılmak, saldırı hasarını sınırlamak, siber dayanıklılık ve hayatta kalabilirlik sağlamak ve bireylerin mahremiyetini korumaktır. En önemli değişiklikler: kontroller sonuç odaklı hale getirilmiş, sorumlu varlık (sistem, kurum) ifadesi kontrol metninden çıkarılmış, güvenlik ve gizlilik kontrolleri tek katalogda birleştirilmiş, yeni bir Tedarik Zinciri Risk Yönetimi ailesi eklenmiş, kontrol seçimi süreci kontrollerden ayrılmış, kontrol temelleri (baseline) ve uyarlama rehberi SP 800-53B'ye taşınmış, siber dayanıklılık ve güvenli sistem tasarımı gibi güncel kontroller eklenmiştir.
Bölüm 2 yapıyı açıklar. Kontroller 20 ailede düzenlenir ve her ailenin iki harfli bir kodu vardır: AC, AT, AU, CA, CM, CP, IA, IR, MA, MP, PE, PL, PM, PS, PT, RA, SA, SC, SI ve SR. Ailede temel kontroller ve onları güçlendiren veya özelleştiren kontrol geliştirmeleri (enhancement) bulunur; 20 ailenin 17'si FIPS 200 asgari güvenlik gereksinimleriyle uyumludur, PM, PT ve SR ise sonradan ortaya çıkan federal gereksinimleri karşılar. Kontroller organizasyon tarafından tanımlanan parametre değerleriyle (örneğin 'Atama' ve 'Seçim' alanları) uyarlanır. Bölüm 2 ayrıca kontrol uygulama yaklaşımlarını, güvenlik ve gizlilik kontrol ilişkisini ve güvenilirlik ile güvence kavramlarını ele alır.
Bölüm 3, 20 aile için kontrol metinlerini, tartışmaları ve ilgili kontrolleri sunar. Veri merkezi tasarımı için en doğrudan olanlar PE ailesidir: PE-9 güç ekipmanı ve kablolama (fiziksel olarak ayrılmış yedekli kablo yolları, otomatik gerilim kontrolleri), PE-10 acil güç kesme, PE-11 acil güç (UPS ile düzenli kapatma veya uzun vadeli alternatif güce geçiş), PE-13 yangın koruma, PE-14 çevresel kontroller (sıcaklık, nem, basınç, radyasyon düzeylerinin korunması ve izlenmesi), PE-15 su hasarı koruması ve PE-23 tesis konumu (sel, yangın, kasırga, deprem gibi fiziksel ve çevresel tehlikelerin yer seçiminde dikkate alınması).
CP ailesi acil durum planı, test, alternatif depolama sitesi (CP-6), alternatif işleme sitesi (CP-7), telekomünikasyon hizmetleri (CP-8), sistem yedekleme (CP-9), kurtarma ve yeniden yapılandırma (CP-10) ve güvenli mod (CP-12) kontrollerini içerir. CP-7, alternatif işleme sitesinin birincil siteden coğrafi olarak ayrı olmasını, kurtarma süresi ve kurtarma noktası hedefleriyle tutarlı bir sürede işlemin devralınmasını ve ikincil sitedeki kontrollerin birincil sitedekilere eşdeğer olmasını ister. Ek C kontrol özetlerini sunar.
Öne çıkan noktalar
- Kontroller 20 ailede toplanır; güvenlik ve gizlilik kontrolleri tek katalogdadır.
- Yeni Tedarik Zinciri Risk Yönetimi (SR) ailesi eklenmiştir.
- Kontrol temelleri (baseline) ve uyarlama rehberi SP 800-53B'ye taşınmıştır.
- Kontrol metinleri sonuç odaklıdır; sorumlu varlık ifadesi kaldırılmıştır.
- 20 ailenin 17'si FIPS 200 asgari güvenlik gereksinimleriyle uyumludur; PM, PT ve SR sonradan gelen federal gereksinimleri karşılar.
- Her aile iki harfli kodla anılır; temel kontroller ve kontrol geliştirmeleri vardır.
- PE-9: güç ekipmanı ve kablolamanın korunması; geliştirmeler fiziksel olarak ayrılmış yedekli kablo yolları ve otomatik gerilim kontrolleridir.
- PE-11: UPS, birincil güç kaybında düzenli kapatma veya uzun vadeli alternatif güce geçişi sağlar; UPS, jeneratörden farklı olarak neredeyse anında koruma sunar.
- PE-14: sıcaklık, nem, basınç ve radyasyon düzeyleri izlenir; PE-23: tesis konumu fiziksel ve çevresel tehlikelere göre planlanır.
- CP-7: alternatif işleme sitesi birincil siteden coğrafi olarak ayrı olmalı ve eşdeğer kontrollere sahip olmalıdır.
Tasarımda kullanımı
- Veri merkezi güç tasarımında PE-9 uyarınca fiziksel olarak ayrılmış yedekli kablo yolları ve kritik bileşenler için otomatik gerilim kontrolü gereksinimlerini belirleyin; ayrım mesafesini kurumsal parametre olarak tanımlayın.
- UPS ve alternatif güç tasarımını PE-11'e göre, düzenli kapatma süresi veya uzun vadeli alternatif güce geçiş senaryosuyla birlikte boyutlandırın.
- Yer seçiminde PE-23 kapsamında sel, yangın, kasırga ve deprem gibi tehlikeleri risk stratejisine kaydedin ve CP-7 için coğrafi olarak ayrı ikincil site belirleyin.
- PE-14 için sıcaklık ve nem kabul edilebilir düzeylerini ve izleme sıklığını parametre olarak tanımlayın.
- Acil güç kesme (PE-10) anahtarlarının konumunu yetkili personele erişilebilir ancak yetkisiz etkinleştirmeye karşı korunmuş şekilde tasarlayın.
- Kontrol seçimi ve temel (baseline) belirlemek için SP 800-53B'yi, BMS/SCADA gibi sistemler için OT bindirmesini birlikte kullanın.
Aylık bülten · ücretsiz
Referans listeniz güncel kalsın
Ayda bir: yeni eklenen kaynaklar, Türkiye mevzuatındaki değişiklikler ve yaklaşan veri merkezi etkinlikleri.
SoSo CAD
Standart ön kontrollerini projenize taşıyın
SoSo CAD’de TS EN 50600 ve Tier için model tabanlı ön kontrolleri, eksik girdileri ve mühendis incelemesi gereken maddeleri görün.
Demo iste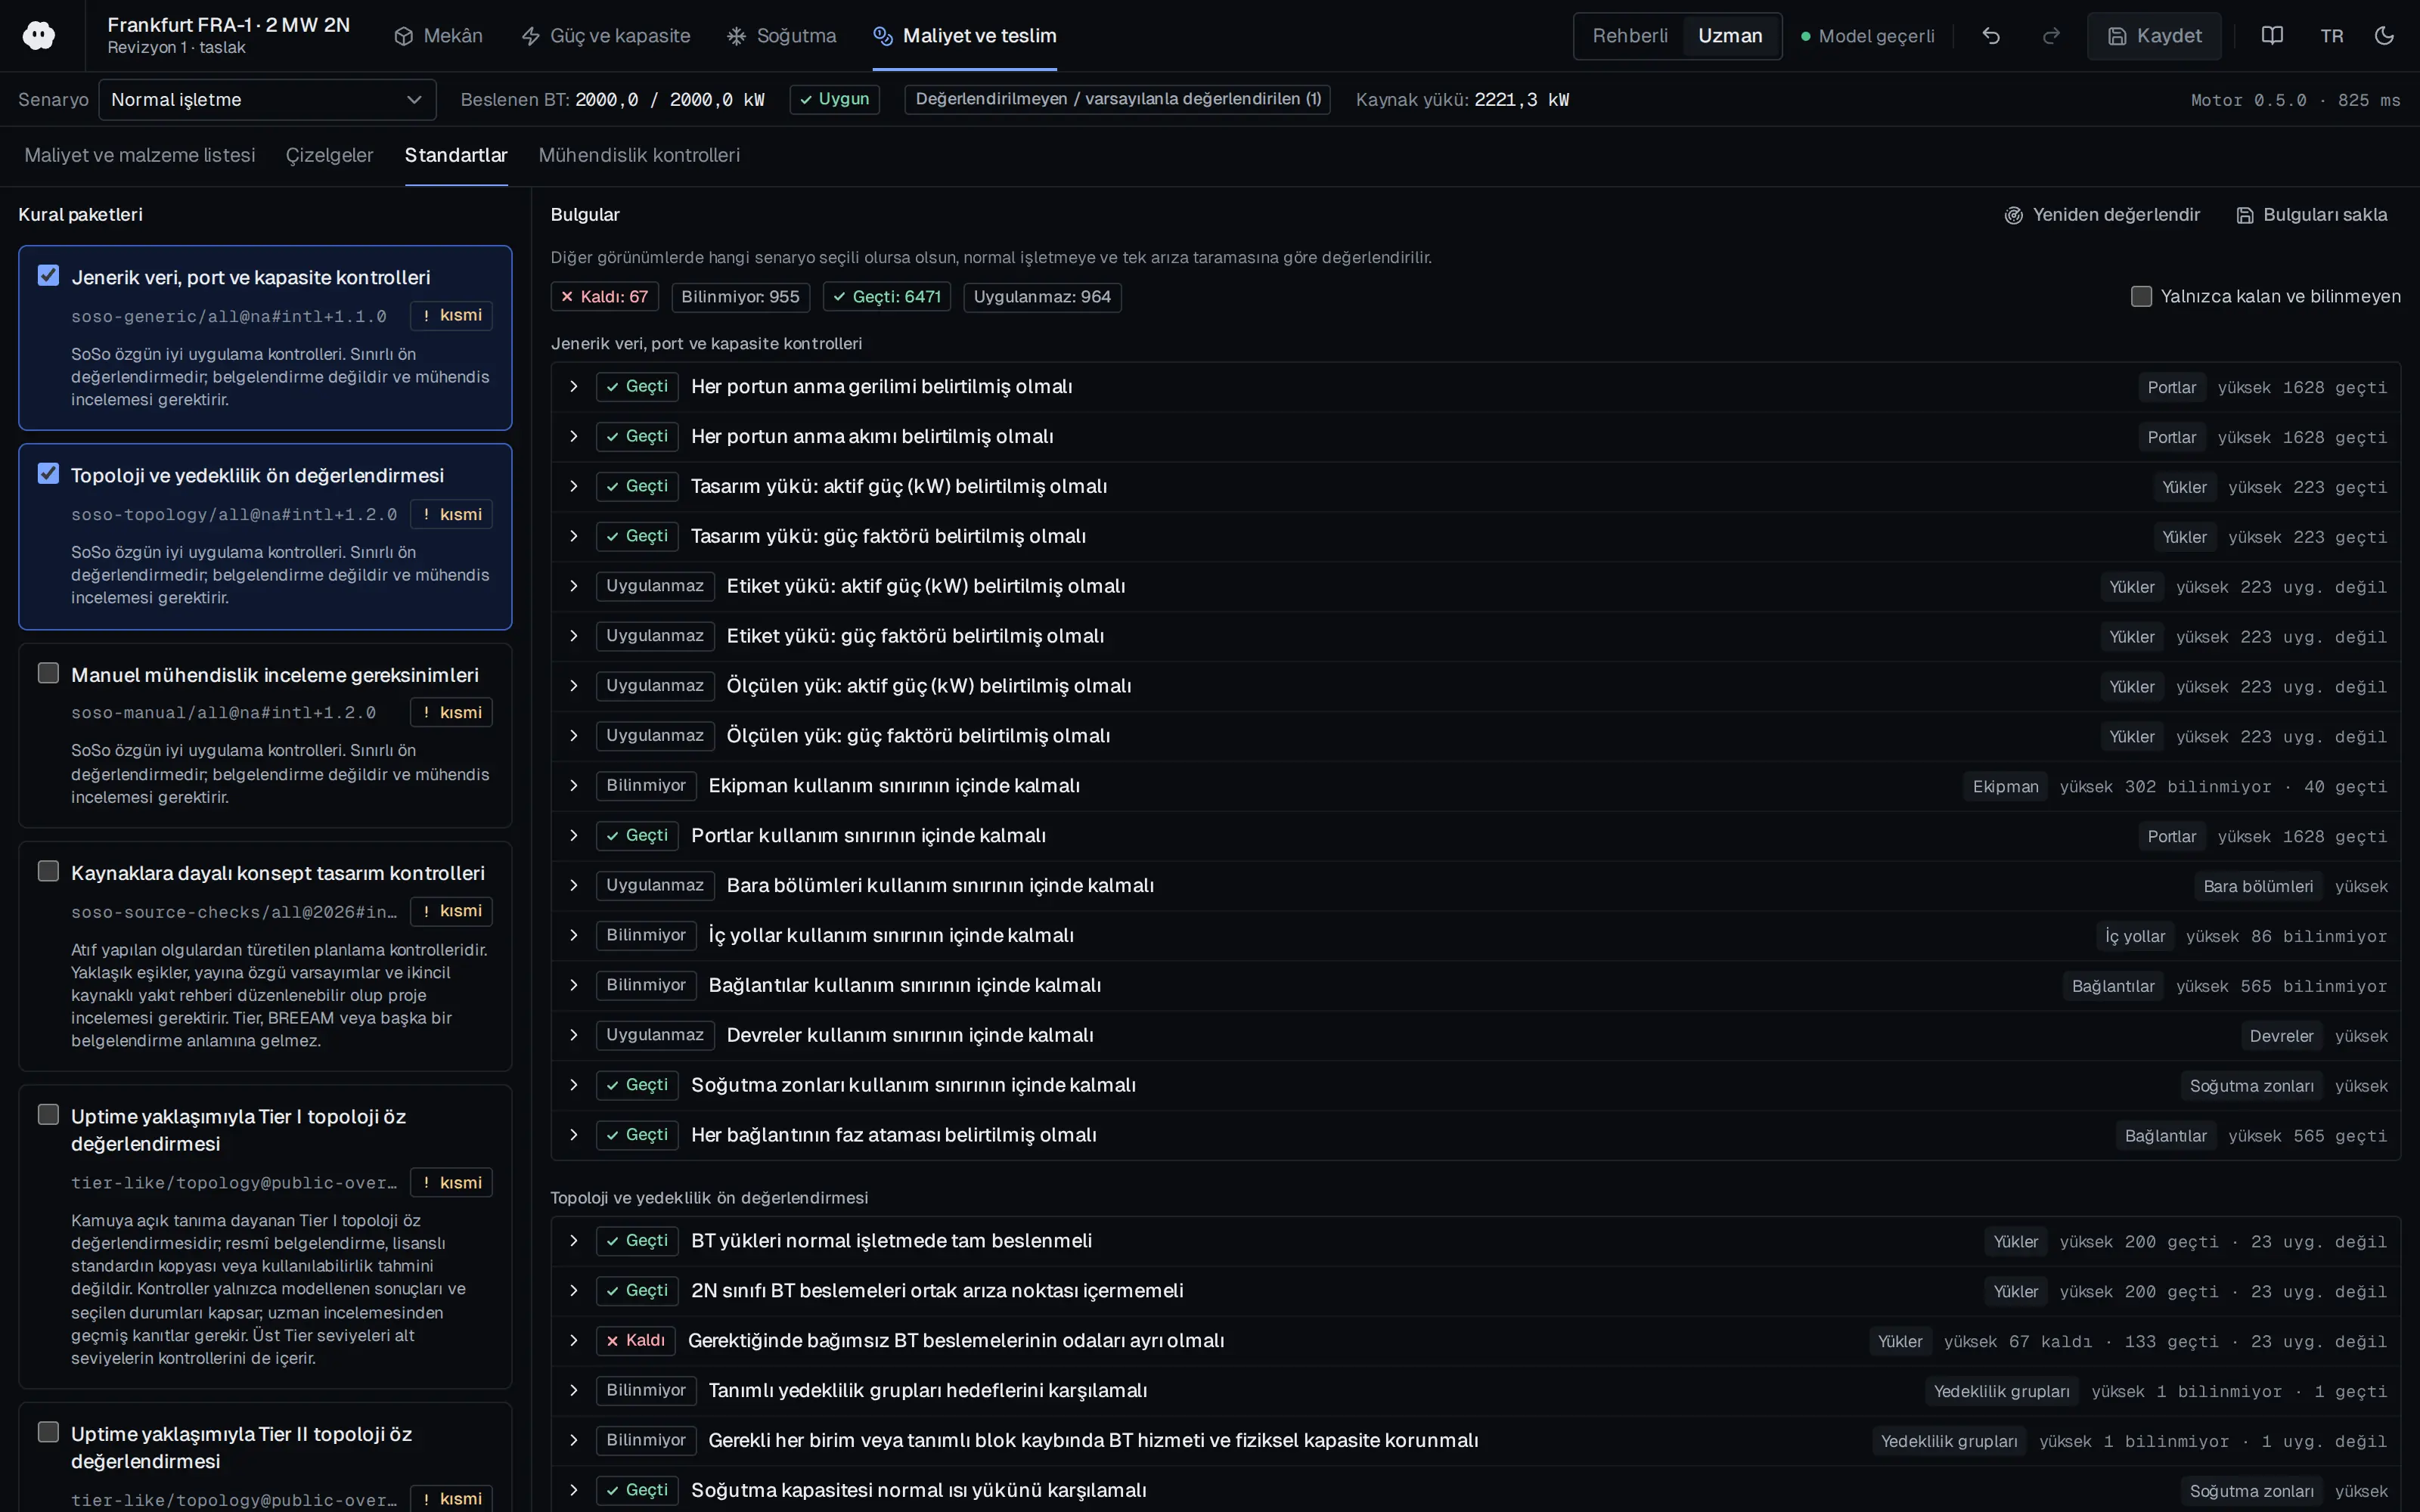
Kimler okumalı
Bilgi güvenliği ve gizlilik mühendisleri, sistem mimarları, risk yöneticileri, denetçiler ve fiziksel altyapıyı tasarlayan mühendisler.
Belgenin bölümleri
- Executive Summary (Yönetici Özeti)
- Chapter One: Introduction (Giriş)
- 1.1 Purpose and Applicability
- 1.3 Organizational Responsibilities
- Chapter Two: The Fundamentals (Temeller)
- 2.1 Requirements and Controls
- 2.2 Control Structure and Organization
- 2.3 Control Implementation Approaches
- 2.4 Security and Privacy Controls
- 2.5 Trustworthiness and Assurance
- Chapter Three: The Controls (Kontroller)
- 3.1 Access Control (AC)
- 3.3 Audit and Accountability (AU)
- 3.5 Configuration Management (CM)
- 3.6 Contingency Planning (CP)
- 3.8 Incident Response (IR)
- 3.11 Physical and Environmental Protection (PE)
- 3.18 System and Communications Protection (SC)
- 3.20 Supply Chain Risk Management (SR)
- Appendix C. Control Summaries (Kontrol Özetleri)
İlgili standartlar
- NIST SP 800-53B
- FedRAMP
- NIST CSF 2.0
Belgeyi okuyun
nist-sp-800-53r5.pdf
ABD kamu malı — ABD kamu kurumu yayını; serbestçe kullanılabilir
Belge, lisansı yeniden dağıtıma izin verdiği için özgün haliyle ve değiştirilmeden sunulmaktadır.
Yayın bilgileri
- Yazarlar
- Joint Task Force
- Yayıncı
- National Institute of Standards and Technology
- Yıl
- 2020
- Belge numarası
- NIST SP 800-53 Rev. 5
- Belge dili
- İngilizce
- Kaynak türü
- Uzman / topluluk
- Erişim
- Açık lisans — indirilebilir
- Lisans
- ABD kamu malı — ABD kamu kurumu yayını; serbestçe kullanılabilir
- Lisans kanıtı
- www.copyright.gov
Özgün lisans notu (İngilizce)
NIST publication available free of charge via doi.org/10.6028; the front-matter authority/copyright statement says it is not subject to copyright in the United States (attribution appreciated); U.S. government work under 17 U.S.C. 105.
Künye
Joint Task Force (2020). NIST SP 800-53 Rev. 5: Security and Privacy Controls for Information Systems and Organizations. National Institute of Standards and Technology. NIST SP 800-53 Rev. 5. https://doi.org/10.6028/NIST.SP.800-53r5
Konuyla ilgili etkinlikler
- Electricity Eurasia 2027
- The smarter E Europe (Intersolar Europe, ees Europe, Power2Drive, EM-Power)
- ELECO 2026 Elektrik-Elektronik ve Biyomedikal Mühendisliği Konferansı
İçerik ve tüm hakları eser sahiplerine aittir. SoSo CAD yalnızca künye, kendi hazırladığı özet ve kaynağa bağlantı sunar; kaynakların içeriğinden sorumlu değildir.
İlgili kaynaklar
Konunun tüm kaynaklarıNFPA 2025
NFPA 72, Ulusal Yangın Alarm ve Sinyalizasyon Kodu
Yangın modülünde (ABD profili) algılayıcıları oda türüne göre yerleştirin.
- Güncel baskı 2025; bir sonraki baskı 2028.
BICSI 2024
ANSI/BICSI 002-2024, Veri Merkezi Tasarımı ve Uygulaması En İyi Uygulamalar (genel bakış sayfası)
BICSI sınıflarını Uptime/TIA/EN yanında alternatif bir 'standart profili' olarak sunun; F1~Tier I/Rated-1/Class 1 ... F4~Tier IV/Rated-4/Class 4 eşleme tablosunu 'yalnızca kavramsal eşdeğerlik' etiketiyle verin
- 2010 taslağı F0-F5 kullanmıştı; güncel baskılar F0-F4 kullanır
IEC 2024
Alçak Gerilim Elektrik Tesisleri - Bölüm 4-42: Güvenlik İçin Koruma - Isıl Etkilere Karşı Koruma
Kablo güzergâhları yangın bölmesi sınırlarını geçtiğinde yangın durdurucu eleman şartı koyun; eksikse uyarı verin.
- 4. basım, 2024-11-22 tarihlidir; 64 sayfadır.
Telecommunications Industry Association 2024
ANSI/TIA-942 Veri Merkezleri için Telekomünikasyon Altyapı Standardı — TIA genel bakış sayfası
'TIA-942' standart profilinde disiplin başına derece seçtirin (ör. elektrik Rated-3, mekanik Rated-3, telekom Rated-2)
- Sertifika türleri Design, Facility, Ready; 942-C'de değişmedi
T.C. Cumhurbaşkanlığı / Bakanlar Kurulu 2007
Binaların Yangından Korunması Hakkında Yönetmelik
Türkiye profilinde BT odası söndürmesini varsayılan olarak damper kapatma ara kilitli, TS ISO 14520 esaslı temiz ajan tasarımına ayarlayın.
- Gazlı söndürme alarm ve arıza çıkışları ayrı bölge göstergesiyle yangın alarm sistemine bağlanmalıdır (Madde 79(1)).
National Institute of Standards and Technology 2024
NIST Siber Güvenlik Çerçevesi (CSF) 2.0
Tesisin BT, OT ve bina yönetim sistemleri için ayrı Organizasyonel Profiller oluşturun (örneğin elektrik ve soğutma SCADA/BMS kapsamı); her profilin kapsamını açıkça yazın.
- Çekirdek 22 kategori ve alt kategoriden oluşur; sonuçlar bir kontrol listesi değildir.