
NIST SP 800-34 Rev. 1: Federal Bilgi Sistemleri İçin Acil Durum Planlama (Contingency Planning) Kılavuzu
Özgün başlık NIST SP 800-34 Rev. 1: Contingency Planning Guide for Federal Information Systems
National Institute of Standards and Technology · Marianne Swanson, Pauline Bowen ve diğerleri
NIST'in Mayıs 2010 tarihli, bir kesinti sonrasında bilgi sistemi hizmetlerini geri getirmek için yedi adımlı bir acil durum planlama süreci sunan kılavuzu. İş etki analizi, yedekleme, alternatif tesis seçimi ve test/tatbikat konularında somut yöntemler verir.
ABD kamu malı — ABD kamu kurumu yayını; serbestçe kullanılabilir
Bu sayfada
Özet
Kılavuz, acil durum planlamayı bir kesintiden sonra bilgi sistemi hizmetlerini kurtarmaya yönelik ara önlemler olarak tanımlar: sistemin başka bir tesise taşınması, yedek ekipmanla işlevlerin geri getirilmesi veya işlevlerin elle yürütülmesi. İstemci/sunucu, telekomünikasyon ve ana bilgisayar sistemleri için özel öneriler içerir. Yedi adım: politika bildirimi, iş etki analizi (BIA), önleyici kontroller, acil durum stratejileri, bilgi sistemi acil durum planı (ISCP), test/eğitim/tatbikat ve plan bakımı. Bu adımlar sistem yaşam döngüsünün her aşamasına entegre edilmek üzere tasarlanmıştır.
BIA bölümü, iş süreçlerinin ve kurtarma kritikliğinin belirlenmesi, kaynak gereksinimleri ve sistem kaynaklarının kurtarma önceliklerini kapsar. Üç süre ölçütü ayırt edilir: Azami Tolere Edilebilir Kesinti (MTD), sistem sahibinin bir sürecin kesintisi için kabul ettiği toplam süre; Kurtarma Süresi Hedefi (RTO), bir sistem kaynağının kabul edilemez etki doğmadan önce erişilemez kalabileceği azami süre ve normalde MTD'den kısa olmalıdır; Kurtarma Noktası Hedefi (RPO), kesintiden önce verinin hangi noktaya kadar geri getirilebileceği, yani tolere edilen veri kaybıdır ve MTD'nin parçası sayılmaz. Dipnota göre, kritik misyon işlevlerini destekleyen sistemler 12 saat veya daha kısa MTD'yi karşılamak zorundadır.
Stratejiler FIPS 199 kullanılabilirlik etki düzeyine bağlanır: düşük için teyp yedekleme ve taşınma veya soğuk (cold) site; orta için optik yedekleme, WAN/VLAN çoğaltma ve soğuk veya ılık (warm) site; yüksek için aynalı sistemler, disk çoğaltma ve sıcak (hot) site. Alternatif site türleri soğuk, ılık, sıcak, ayrıca mobil ve aynalı (mirrored) sitelerdir; aynalı site en pahalıdır ve neredeyse yüzde 100 kullanılabilirlik sağlar, soğuk site en ucuzdur ama uzun kurulum süresi gerektirebilir. Sabit site, birincil sitenin etkilendiği tehlikeden etkilenmeyecek bir coğrafi bölgede seçilmelidir. Ekipman yenileme için satıcı anlaşmaları, ekipman envanteri ve mevcut uyumlu ekipman seçenekleri sunulur.
Plan, her biri Etkinleştirme/Bildirim, Kurtarma ve Yeniden Yapılandırma (reconstitution) aşamalarından oluşan düşük, orta ve yüksek etki için üç örnek ISCP biçimiyle sunulur. Ekler örnek şablonları, BIA şablonunu, sıkça sorulan soruları, personel hususlarını, SP 800-53 acil durum planlama kontrollerinin özetini ve SDLC ilişkisini içerir.
Öne çıkan noktalar
- Yedi adımlı süreç: politika, BIA, önleyici kontroller, stratejiler, ISCP, test/eğitim/tatbikat, plan bakımı.
- RTO normalde MTD'den kısa olmalıdır; yeniden işleme süresi RTO'ya eklenir.
- RPO, tolere edilen veri kaybını ifade eder ve MTD'nin parçası sayılmaz.
- Kritik misyon işlevlerini destekleyen sistemler için MTD 12 saat veya daha az olmalıdır.
- FIPS 199 düşük etki: teyp yedekleme, taşınma veya soğuk site; orta: optik yedekleme, WAN/VLAN çoğaltma, soğuk veya ılık site; yüksek: aynalı sistemler, disk çoğaltma, sıcak site.
- Alternatif site türleri: soğuk, ılık, sıcak, mobil ve aynalı; aynalı site en pahalı ve neredeyse yüzde 100 kullanılabilirlik sağlar.
- Mobil siteler çoğu durumda 24 saat içinde teslim edilebilir; ekipman kurulumu süreyi uzatabilir.
- Alternatif site, birincil siteyi etkileyen tehlikeden etkilenmeyecek bir bölgede olmalıdır.
- Plan üç aşamadan oluşur: Etkinleştirme/Bildirim, Kurtarma, Yeniden Yapılandırma.
- Plan canlı bir belgedir ve sistem iyileştirmeleri ile kurumsal değişikliklerle güncellenir.
Tasarımda kullanımı
- Veri merkezi için BIA sonuçlarından MTD, RTO ve RPO hedeflerini çıkarın; bunları UPS/jeneratör çalışma süresi, soğutma yedekliliği ve çoğaltma mimarisi gereksinimlerine çevirin.
- Kullanılabilirlik etki düzeyine göre ikincil site tipini (soğuk, ılık, sıcak, aynalı) belirleyin; ikincil sitenin güç ve soğutma altyapısını RTO'yu karşılayacak şekilde boyutlandırın.
- İkincil siteyi birincil sitenin tehlike alanı dışında konumlandırın ve ulaşım süresini RTO hesabına katın.
- Ekipman yenileme stratejisi için tedarikçi SLA'larında öncelikli sevkiyat ve yedek ekipman envanteri maddelerini tanımlayın.
- Önleyici kontroller (UPS, RAID, otomatik yük devri, kümeleme, aynalama) için tasarım gereksinimlerini yaşam döngüsü maliyetiyle birlikte değerlendirin.
- Test, eğitim ve tatbikat programını ve plan bakım periyodunu işletme prosedürlerine ekleyin.
Aylık bülten · ücretsiz
Referans listeniz güncel kalsın
Ayda bir: yeni eklenen kaynaklar, Türkiye mevzuatındaki değişiklikler ve yaklaşan veri merkezi etkinlikleri.
SoSo CAD
Yedeklilik kararlarını senaryolarla değerlendirin
SoSo CAD’de normal işletmeyi ve ekipman arızalarını karşılaştırın; beslenen yükleri ve kapasite açıklarını birlikte görün.
Demo iste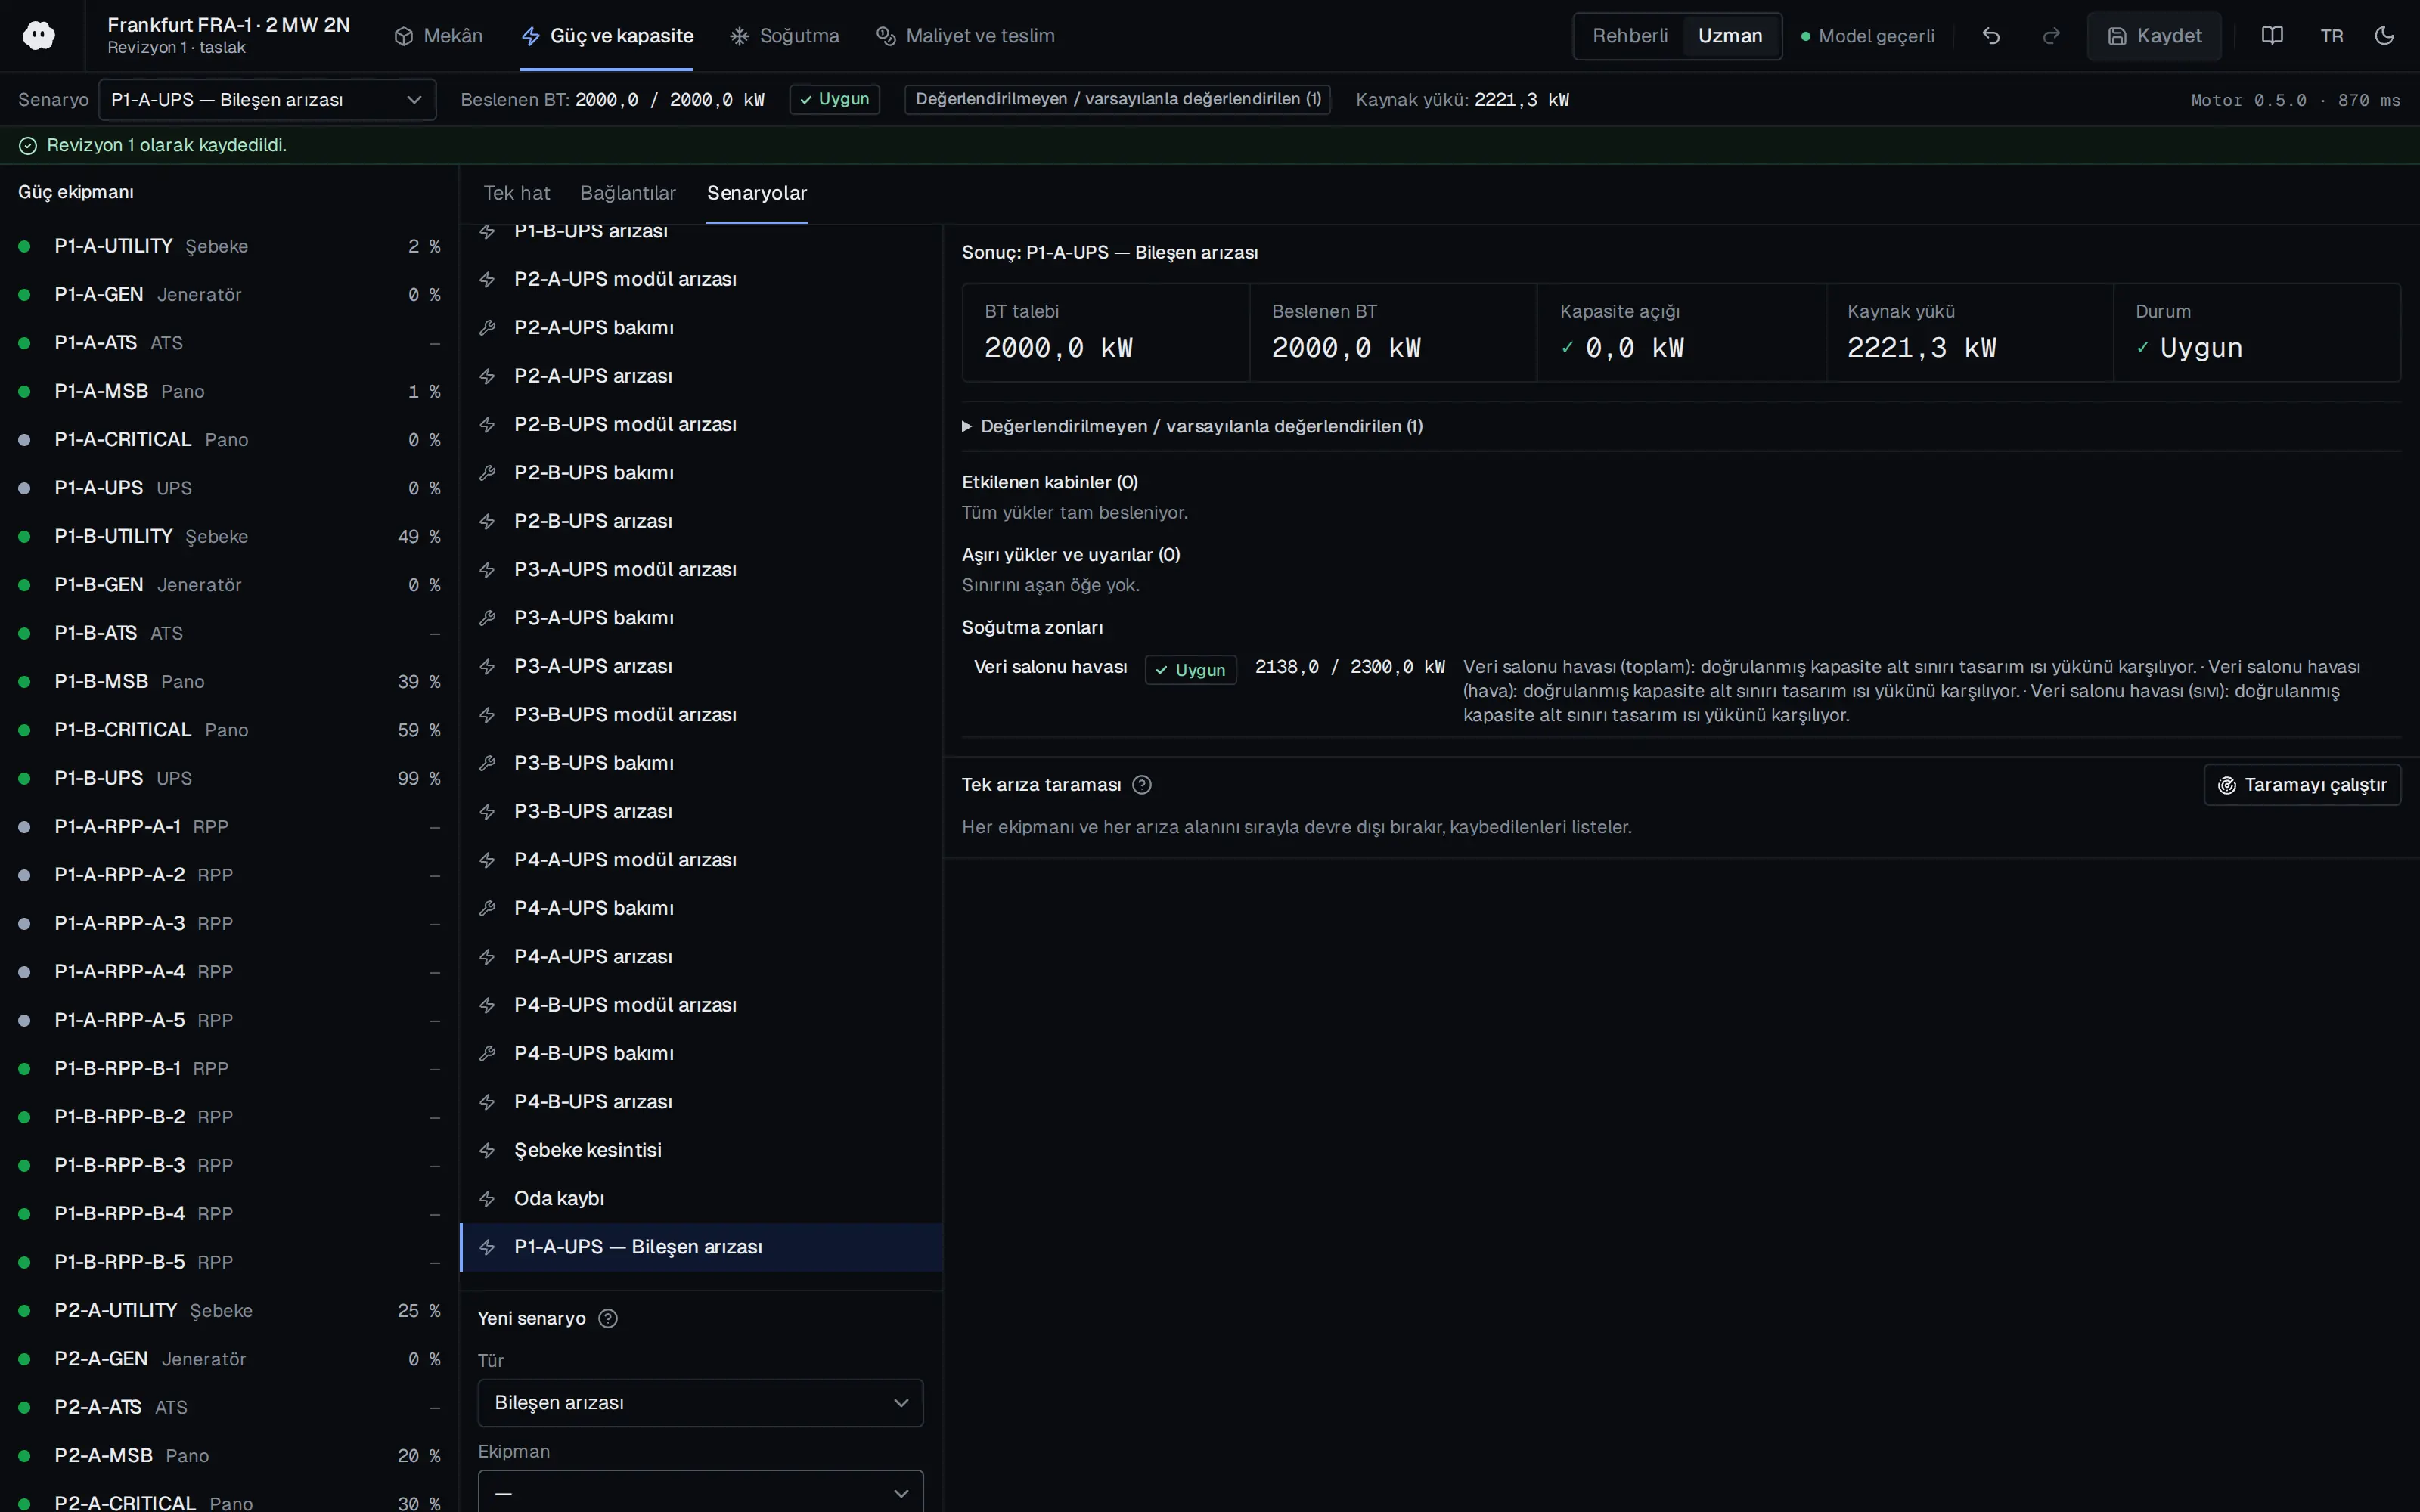
Kimler okumalı
Bilgi sistemi acil durum planı (ISCP) koordinatörleri, sistem sahipleri, felaket kurtarma ve süreklilik planlayıcıları ile veri merkezi operasyon ekipleri.
Belgenin bölümleri
- Executive Summary (Yönetici Özeti)
- Chapter 1. Introduction (Giriş)
- Chapter 2. Background: Contingency Planning and Resilience; Types of Plans (BCP, COOP, Crisis Communications, CIP, Cyber Incident Response, DRP, ISCP, OEP)
- Chapter 3. Information System Contingency Planning Process (Bilgi Sistemi Acil Durum Planlama Süreci)
- 3.1 Develop the Contingency Planning Policy Statement
- 3.2 Conduct the Business Impact Analysis (BIA)
- 3.3 Identify Preventive Controls
- 3.4 Create Contingency Strategies (Backup and Recovery; Alternate Sites; Equipment Replacement)
- 3.5 Plan Testing, Training, and Exercises (TT&E)
- 3.6 Plan Maintenance
- Chapter 4. Information System Contingency Plan Development (Activation and Notification, Recovery, Reconstitution)
- Chapter 5. Technical Contingency Planning Considerations (Client/Server, Telecommunications, Mainframe Systems)
- Appendix A. Sample ISCP Templates
- Appendix B. Sample BIA and BIA Template
- Appendix E. Contingency Planning Controls
- Appendix F. Contingency Planning and the SDLC
İlgili standartlar
- ISO 22301
- NIST SP 800-53 CP family
Belgeyi okuyun
nist-sp-800-34r1-contingency.pdf
ABD kamu malı — ABD kamu kurumu yayını; serbestçe kullanılabilir
Belge, lisansı yeniden dağıtıma izin verdiği için özgün haliyle ve değiştirilmeden sunulmaktadır.
Yayın bilgileri
- Yazarlar
- Marianne Swanson; Pauline Bowen; Amy Wohl Phillips; Dean Gallup; David Lynes
- Yayıncı
- National Institute of Standards and Technology
- Yıl
- 2010
- Belge numarası
- NIST SP 800-34 Rev. 1
- Belge dili
- İngilizce
- Kaynak türü
- Uzman / topluluk
- Erişim
- Açık lisans — indirilebilir
- Lisans
- ABD kamu malı — ABD kamu kurumu yayını; serbestçe kullanılabilir
- Lisans kanıtı
- www.copyright.gov
Özgün lisans notu (İngilizce)
NIST publication available free of charge via doi.org/10.6028; the front-matter authority/copyright statement says it is not subject to copyright in the United States (attribution appreciated); U.S. government work under 17 U.S.C. 105.
Künye
Marianne Swanson; Pauline Bowen; Amy Wohl Phillips; Dean Gallup; David Lynes (2010). NIST SP 800-34 Rev. 1: Contingency Planning Guide for Federal Information Systems. National Institute of Standards and Technology. NIST SP 800-34 Rev. 1. https://doi.org/10.6028/NIST.SP.800-34r1
Konuyla ilgili etkinlikler
Etkinlik takvimini inceleyinİçerik ve tüm hakları eser sahiplerine aittir. SoSo CAD yalnızca künye, kendi hazırladığı özet ve kaynağa bağlantı sunar; kaynakların içeriğinden sorumlu değildir.
İlgili kaynaklar
Konunun tüm kaynakları
Fire (MDPI AG) 2026
Veri Merkezi Yangın Güvenliğini Sosyo-Teknik Bir Güvenilirlik Sistemi Olarak Yeniden Çerçevelemek: Sistematik Bir İnceleme
Yangın güvenliği tasarım dosyasında yalnızca önleme ve söndürmeyi değil acil müdahale, hasar kontrolü ve yangın sonrası toparlanmayı da kapsayan bir yaşam döngüsü planı (NFPA 75 ve NFPA 76 ile uyumlu) isteyin.
- Arama 806 kayıt buldu (Scopus 330, Web of Science 476); tarama sonrası on iki ampirik çalışma sentezlendi ve NFPA 75 ile NFPA 76'ya karşı karşılaştırıldı.
Journal of Engineering Research and Sciences (Journal of Engineering Research and Sciences) 2026
Normal ve Arıza Modlarında Kontrol Stratejileri ve Hava Kaçaklarıyla Bir Veri Merkezi Salonu Soğutma Performansının CFD Analizi
Arıza modu (N+2 veya iki ACU devre dışı) ısıl doğrulamasını gerçekçi hava kaçaklarıyla (kabin boşlukları, HAC panel derzleri) yapın; kaçaksız model uyum gösterirken kaçaklı model 32 °C üzerine çıkabilir.
- Izgara çalışması 7.288.454 hücre seçti; duvar fonksiyonlu standart k-epsilon.
IEEE Access (Institute of Electrical and Electronics Engineers (IEEE)) 2026
GRAPE-UPS: Veri Merkezi UPS Dizilerinde Zayıf Bataryalar için Yön Kısıtlı Akran Anomali Tespiti
UPS bataryası izlemede dizi toplamı yerine blok (ünite) bazlı gerilim ve direnç ölçümünü şart koşun; seri dizide tek zayıf ünitenin tüm dizinin kapasitesini sınırladığını gerekçe gösterin.
- Zorluk düzeyi başına 15 simüle gerçekleştirmede ortalama AUPRC kolay, orta, zor koşullarda 0,904, 0,839 ve 0,823; 18 karşılaştırma yönteminin tümünden iyi.
Buildings (MDPI AG) 2025
Veri Merkezlerinde Dinamik Bakım Maliyeti Optimizasyonu: K-out-of-N Sistemler için Kullanılabilirlik Temelli Bir Yaklaşım
UPS bakım planını, her ünitenin durumunu MTBF ve MTTR'ye eşleyen bir koşul tablosundan başlayıp hedef kullanılabilirliği en düşük bakım maliyetiyle sağlayacak birim seçimiyle yapın.
- İlk ay vakasında on UPS'ten beşi bakıma seçildi; aylık bütçe 9.973 USD, birleşik sistem kullanılabilirliği %99,991.
World Electric Vehicle Journal (MDPI AG) 2023
Parçacık Filtreleme Tabanlı Kesintisiz Güç Kaynağı Sistemlerinde Kullanılan Lityum İyon Bataryalar için Takvim Yaşlanması Araştırması
UPS batarya değiştirme planını dizi ortalaması yerine en zayıf hücrenin RUL'una göre yapın; seri dizide tek hücre diğerleri yıllarca ömre sahipken bile tüm dizinin değiştirme tarihini belirler.
- Hücre başına SOH tahmin RMSE'si %0,15 ile %9,07 arasında (MAPE %0,16 ile %6,85).
Open Compute Project Foundation 2022
Sızıntı Tespiti ve Müdahale, Revizyon 1.0 (OCP Gelişmiş Soğutma Çözümleri teknik raporu)
Proje başında olasılık ve etki temelli sızıntı risk analizi yapın; her servis edilecek bağlantıda BSPP/O-ring tercih edin ve ıslak malzeme listesini soğutucu kimyasıyla karşılaştırarak O-ring bileşimini doğrulayın.
- UQD2 kuru kopmalı hızlı bağlantı, 200 psi'de ayrılırken 0,063 cc'den az damlatacak şekilde belirtilir.